Una visión operativa clara
Busca transferencias y consulta sus detalles, estado actual e intentos de pago en el panel de operaciones.
RECORRIDO POR MONEYLINK
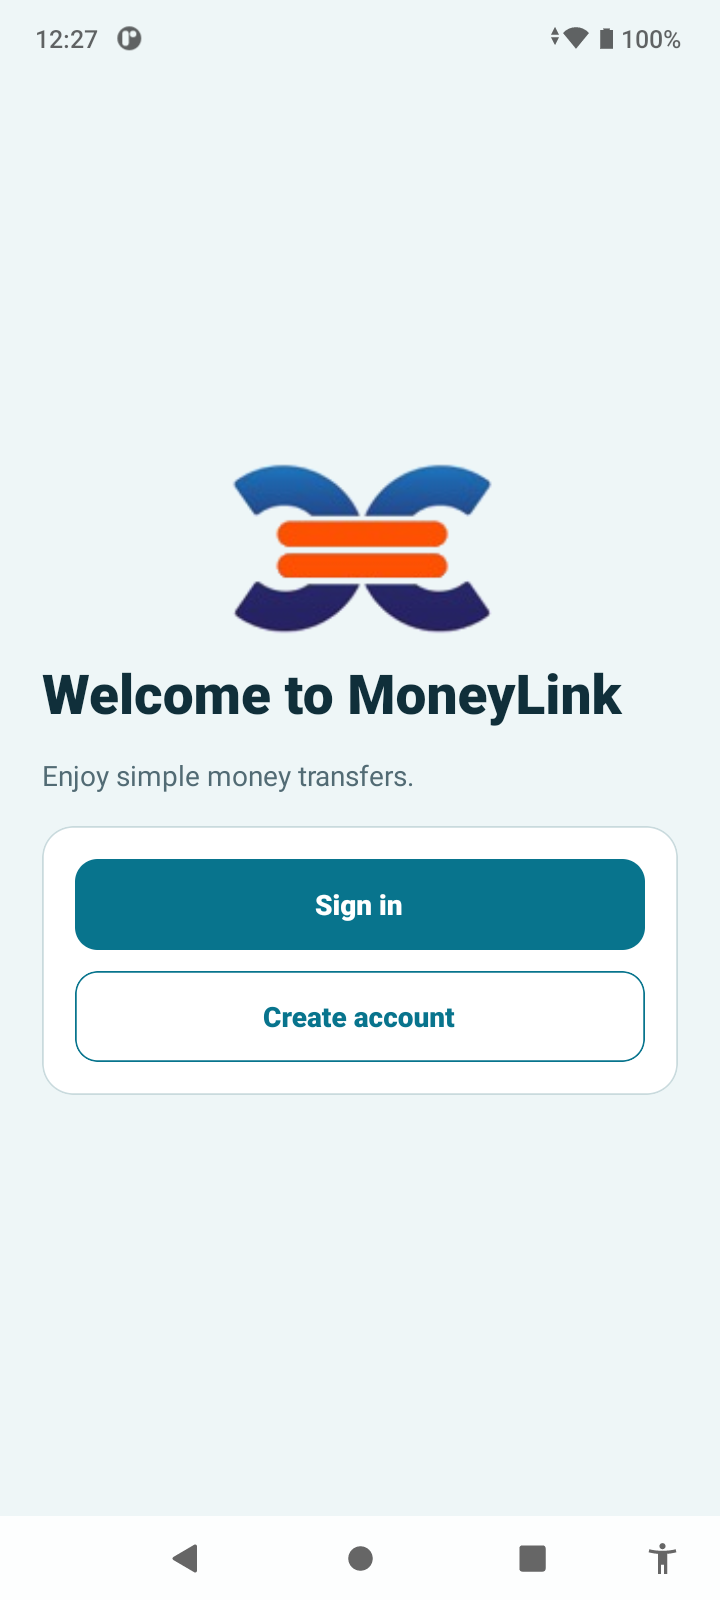
Sigue una transferencia desde la bienvenida hasta el pago realizado. Descubre la experiencia móvil y los registros de cada paso importante.
DEL PRIMER TOQUE A LA CONFIRMACIÓN
Sigue las acciones del remitente junto con los hitos del backend. Cada hito destacado explica cuándo se guarda un nuevo registro y por qué importa a tu equipo.
Las pantallas de Android utilizan datos ficticios de prueba. Las capturas del backend están en preparación. Las fichas de registros son ilustraciones explicativas, no capturas del panel. Los importes de ejemplo no son ofertas de cambio vigentes.
Iniciar transferencia
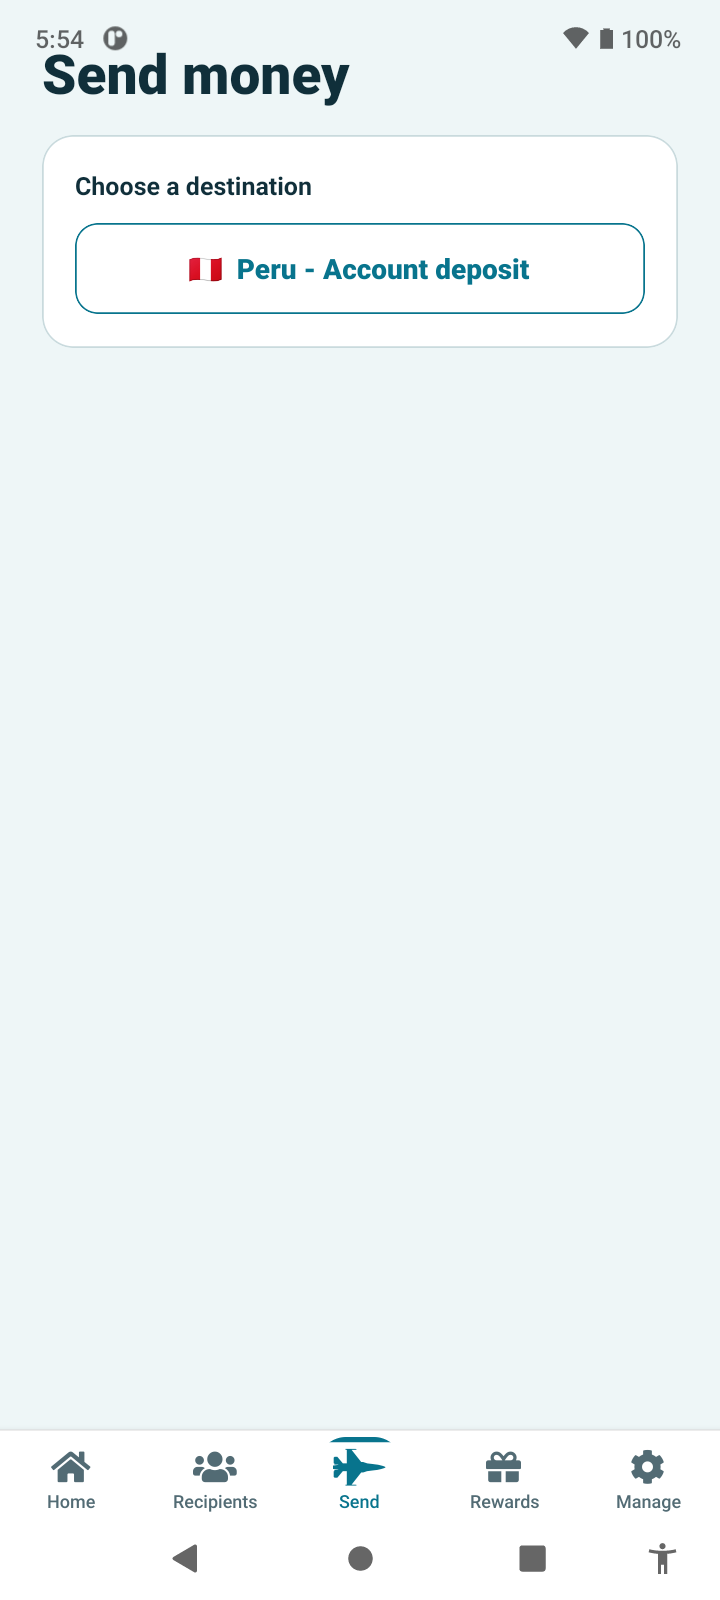
Consulta de configuración existenteDesde Inicio, elige Iniciar transferencia para abrir Enviar dinero. Selecciona el destino y una forma de entrega disponible, como el abono en cuenta. La aplicación guía al remitente por las opciones configuradas para ese destino.
Los clientes ven los destinos y servicios disponibles.
La aplicación consulta la configuración de destinos y servicios. Abrir esta pantalla no crea una transferencia.
Importe y cotización
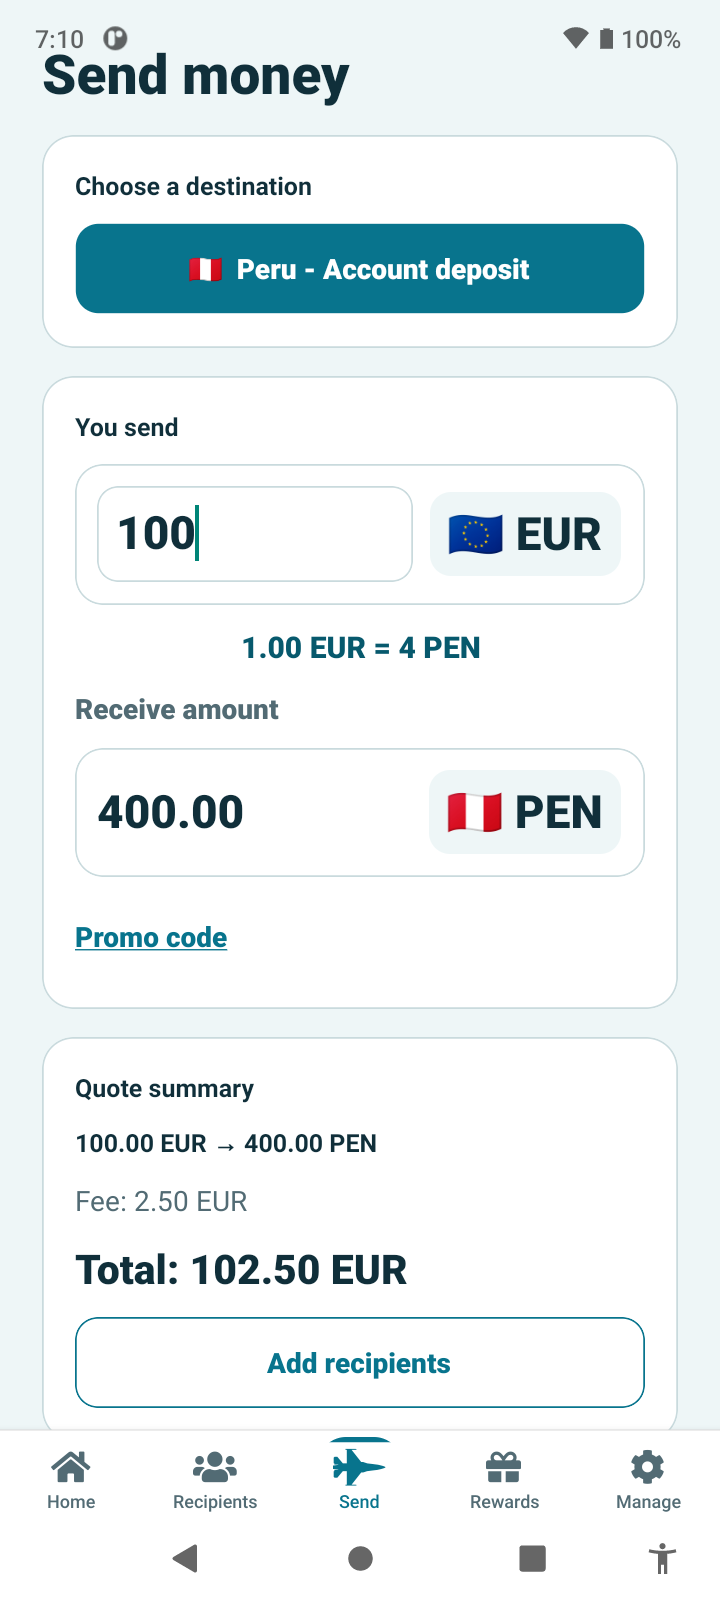
+ Nuevo registro en el backendIntroduce el importe que deseas enviar. La cotización reúne el tipo de cambio, el importe que recibe el destinatario, la comisión y el total a pagar. Puedes aplicar una promoción opcional antes de continuar.
El remitente puede evaluar el coste completo antes de continuar.
Una instantánea de la cotización registra los importes calculados, la configuración de precios y la caducidad. Puede generarse otra cotización si cambia el importe o la promoción.
Captura del registro correspondiente del backend pendiente.
quotes
También pueden generarse registros de auditoría relacionados. La lista destaca los registros de negocio de este recorrido.
Añadir destinatario
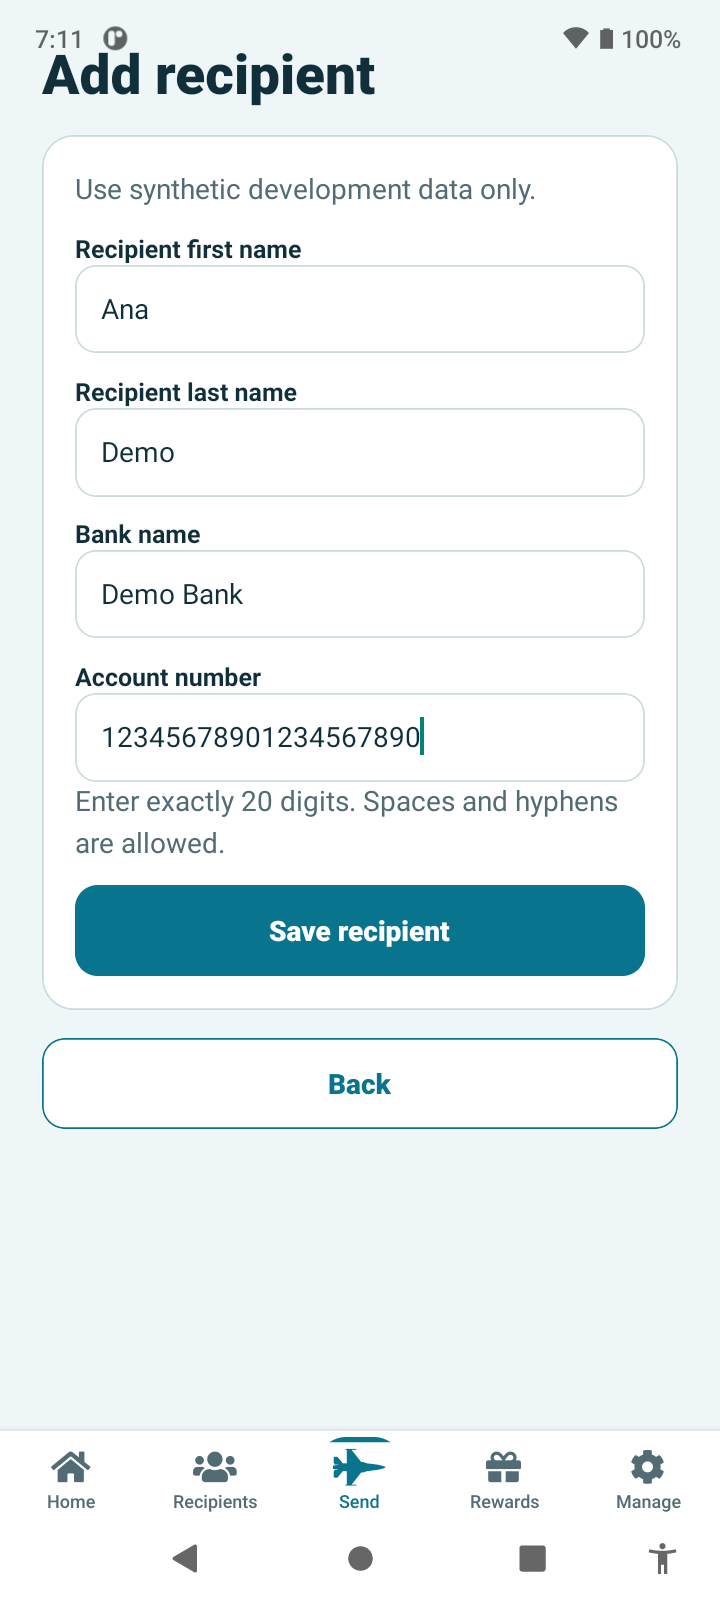
+ Nuevo registro en el backendAñade un destinatario con los datos requeridos para la forma de entrega elegida. Para un abono en cuenta, se incluyen los datos del destinatario y de su cuenta bancaria. Al guardarlo, estará disponible para futuras transferencias.
Los clientes habituales pueden reutilizar un destinatario guardado sin volver a introducir todos los datos.
Guardar un nuevo destinatario crea un beneficiario y su primera versión. Las versiones conservan los datos del destinatario utilizados en cada transferencia.
Captura del registro correspondiente del backend pendiente.
beneficiaries · beneficiary_versions
También pueden generarse registros de auditoría relacionados. La lista destaca los registros de negocio de este recorrido.
Crear transferencia
+ Nuevo registro en el backendElige un destinatario guardado, vuelve al resumen de la cotización y pulsa Continuar. Así se vinculan el destinatario y la cotización en un borrador de transferencia, listo para indicar el motivo y revisar los datos.
Se reutiliza el destinatario guardado; la transferencia obtiene su propia referencia e historial.
Continuar crea la transferencia, su primera versión, la vinculación exclusiva de la cotización y un evento de estado inicial. Seleccionar un destinatario existente no crea otro beneficiario.
Captura del registro correspondiente del backend pendiente.
transfers · transfer_revisions · transfer_quote_claims · transfer_state_events
También pueden generarse registros de auditoría relacionados. La lista destaca los registros de negocio de este recorrido.
Motivo del envío
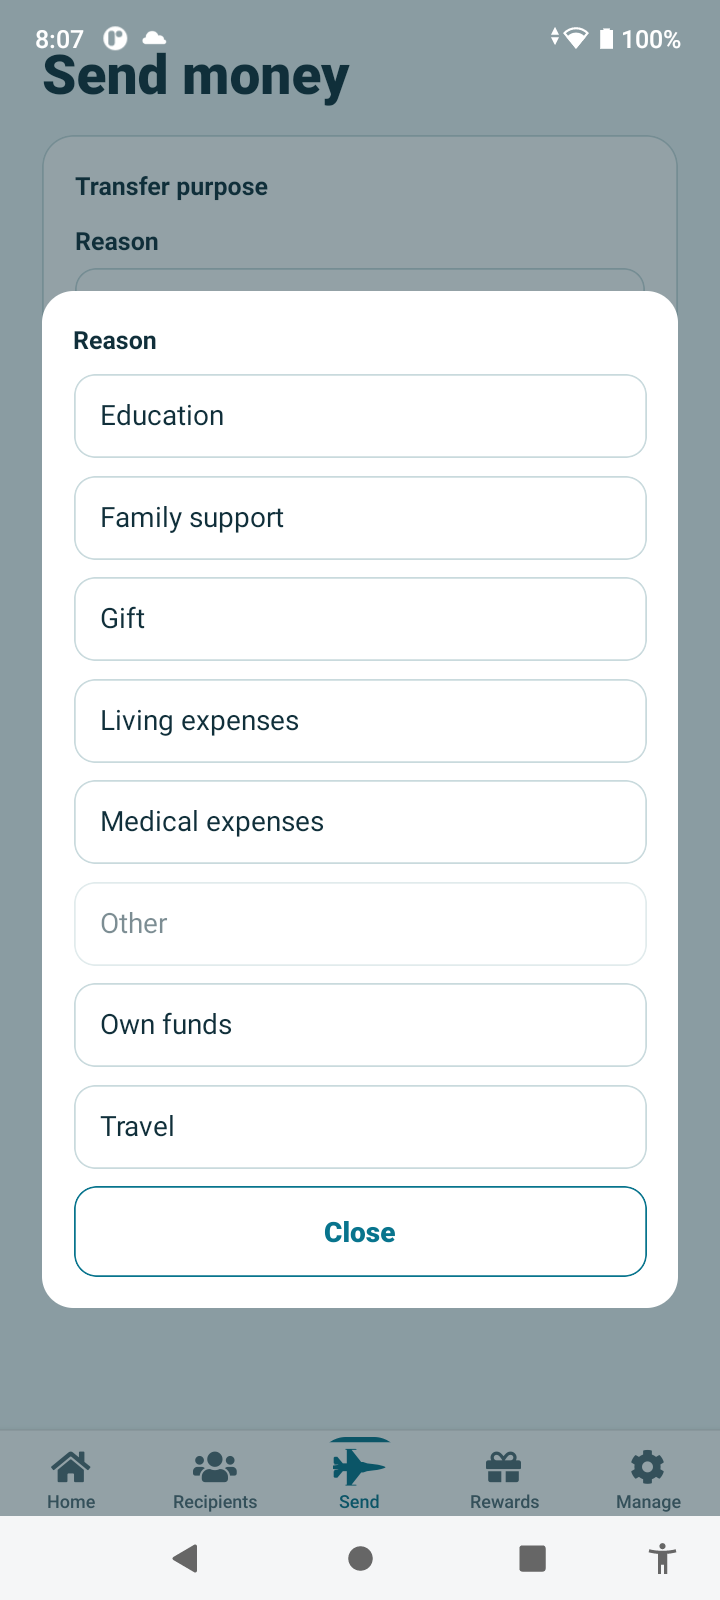
+ Nuevo registro en el backendSelecciona el motivo del envío y la relación con el destinatario. Preparar revisión guarda estas opciones en la transferencia y permite comprobar el resumen completo.
El remitente aporta el contexto del envío en un paso guiado.
Preparar la revisión crea una nueva versión de la transferencia y un evento de estado review_ready. La cotización se valida durante este proceso.
Captura del registro correspondiente del backend pendiente.
transfer_revisions · transfer_state_events
También pueden generarse registros de auditoría relacionados. La lista destaca los registros de negocio de este recorrido.
Revisar y continuar
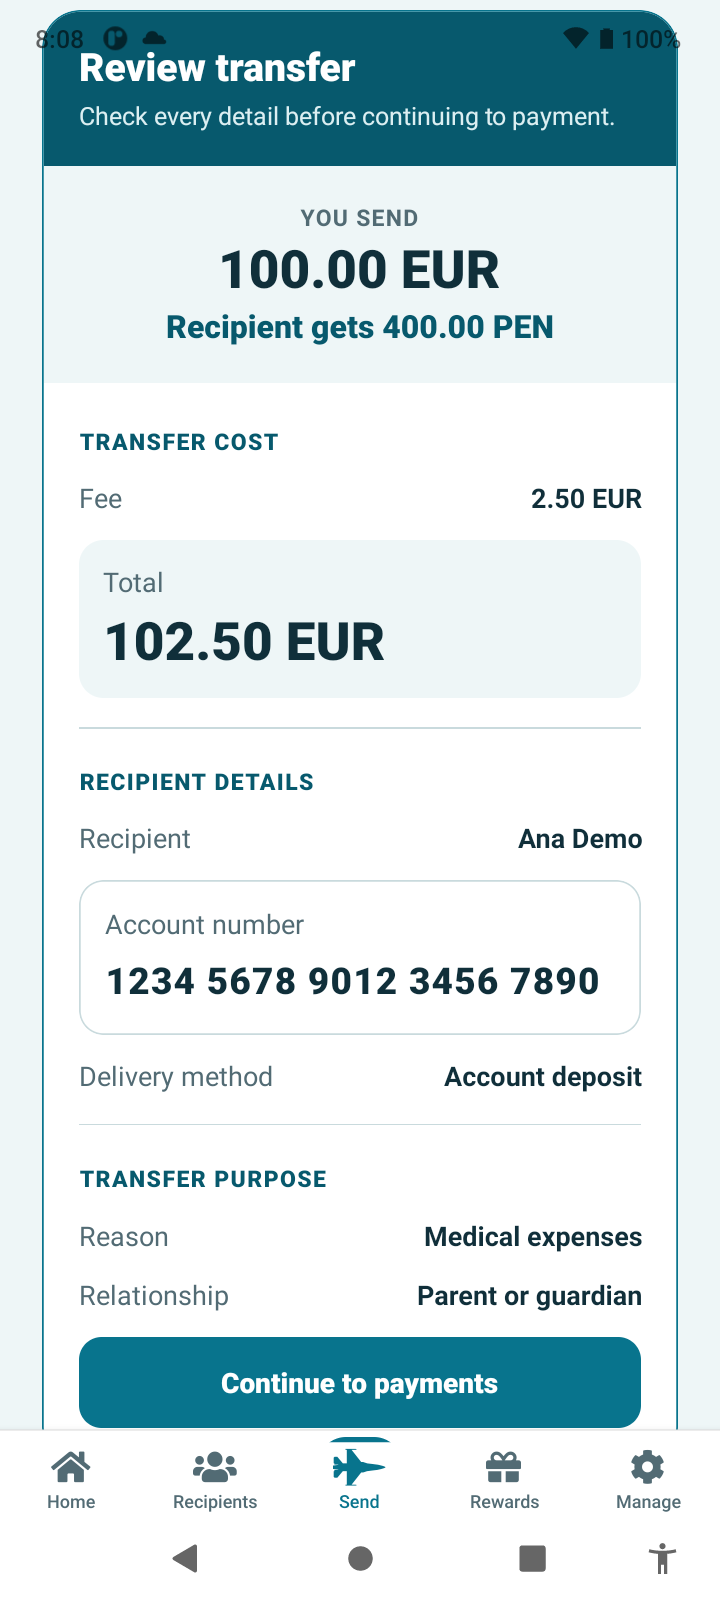
+ Nuevo registro en el backendRevisa el importe enviado, el importe recibido, la comisión, el total, los datos del destinatario, la forma de entrega y el motivo. Continuar al pago envía la transferencia a las comprobaciones necesarias antes de habilitar el pago.
El resumen final permite al remitente comprobar los datos.
Un envío válido registra la versión revisada, la política aplicable, la reserva de límites, la evaluación, los resultados de las reglas y la decisión. Si requiere revisión, la transferencia espera ese resultado antes de poder pagar.
Captura del registro correspondiente del backend pendiente.
transfer_compliance_submissions · compliance_limit_reservations · compliance_evaluations · compliance_rule_results · transfer_compliance_decisions
También pueden generarse registros de auditoría relacionados. La lista destaca los registros de negocio de este recorrido.
Pago
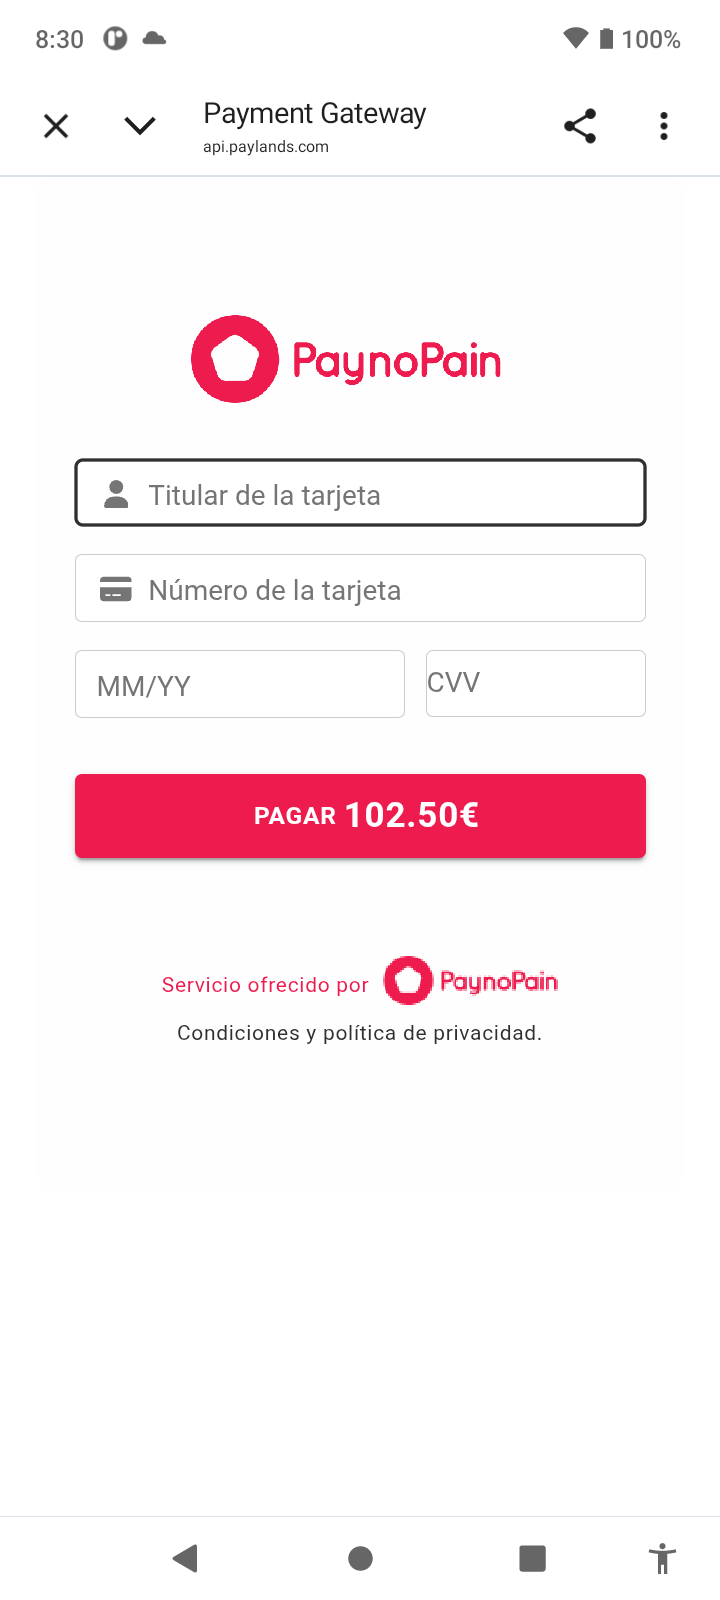
+ Nuevo registro en el backendUna vez habilitado, el remitente abre la página de pago alojada por el proveedor. MoneyLink sigue el intento de pago y comprueba el resultado del proveedor cuando el remitente regresa. Un resultado sin resolver permanece pendiente hasta su confirmación.
La aplicación distingue un pago confirmado de otro que aún espera confirmación.
Iniciar el pago crea un intento vinculado a la versión exacta de la transferencia y al total. Sus eventos conservan el progreso, incluidos el paso al proveedor y la confirmación.
Captura del registro correspondiente del backend pendiente.
payment_attempts · payment_attempt_events · transfer_state_events
También pueden generarse registros de auditoría relacionados. La lista destaca los registros de negocio de este recorrido.
Pago realizado
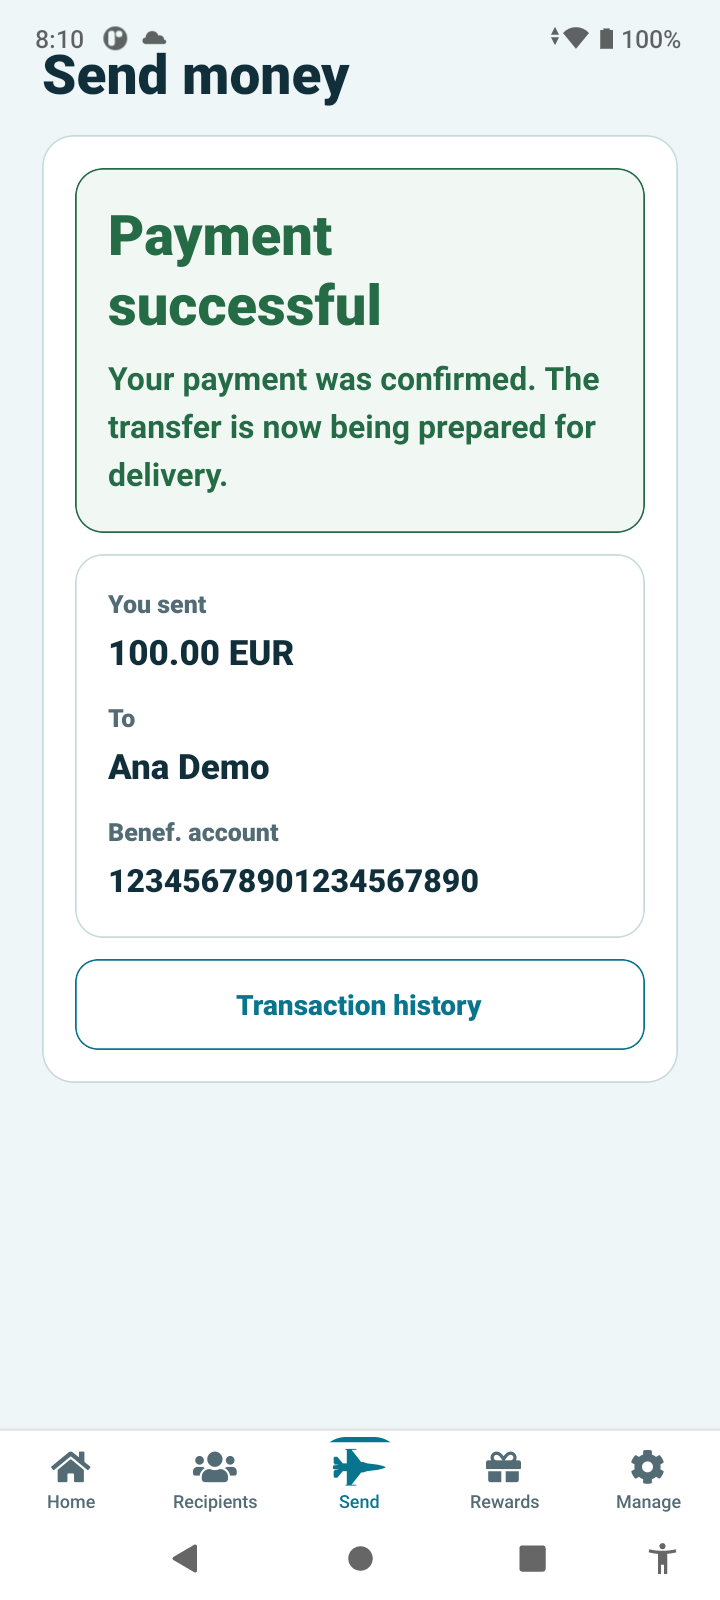
+ Nuevo registro en el backendTras la confirmación del servidor, la aplicación muestra un mensaje de éxito y un recibo breve: importe enviado antes de la comisión, destinatario y cuenta del beneficiario. El historial de transferencias está a un toque.
La confirmación del pago y la entrega del dinero son estados distintos, para que el cliente pueda seguir los siguientes pasos.
La evidencia verificada del proveedor crea una confirmación de pago y una retención de los fondos de la transferencia, con su historial de eventos. Un cobro correcto no significa que el destinatario haya recibido el dinero: el desembolso depende de sus propias comprobaciones.
Captura del registro correspondiente del backend pendiente.
payment_provider_events · payment_confirmations · transfer_payment_holds · payment_attempt_events
También pueden generarse registros de auditoría relacionados. La lista destaca los registros de negocio de este recorrido.
LA VISTA DE OPERACIONES
Sigue la transferencia desde la cotización hasta el pago confirmado. El backend vincula el destinatario, las versiones, las comprobaciones y la evidencia del pago para que tu equipo comprenda cómo llegó la operación a su estado actual.
Busca transferencias y consulta sus detalles, estado actual e intentos de pago en el panel de operaciones.
Los resultados de verificación, cumplimiento y pago determinan las acciones disponibles durante la transferencia.
Las versiones de la transferencia y los eventos registrados vinculan las elecciones del cliente con las decisiones del backend.
SEGURIDAD Y CUMPLIMIENTO
Una plataforma de pagos necesita más que una aplicación intuitiva. MoneyLink combina datos protegidos, acceso del personal controlado y decisiones trazables, separando claramente el cobro del desembolso.
Los campos de identidad se cifran en reposo. Los tokens de sesión se almacenan como hashes en el servidor y la aplicación utiliza almacenamiento seguro del dispositivo. Los controles de titularidad restringen el acceso a los registros de cada cliente.
Controles de software implementadosLos permisos por rol regulan el acceso al panel. Los datos sensibles requieren un permiso específico, mientras que los flujos operativos sujetos a control separan la preparación de la aprobación.
Permisos y acciones con responsabilidadEl backend contrasta la evidencia del proveedor con el pedido, importe y moneda exactos. El procesamiento idempotente y un único intento activo ayudan a evitar pagos duplicados.
Resultados confirmados por el servidorEl proveedor gestiona los datos de tarjeta y el desafío de autenticación en su página de pago. La aplicación MoneyLink no recibe los datos brutos de la tarjeta. La integración actual utiliza un entorno de pruebas.
Los datos de tarjeta quedan fuera de la aplicaciónLas decisiones de verificación y cumplimiento versionadas, los límites configurables y los casos de revisión respaldan el flujo. La habilitación ausente o pendiente impide avanzar. La cualificación del KYC y del cribado reales sigue siendo un requisito de producción.
Controles vinculados a la versión de la transferenciaLas versiones, eventos de estado y confirmaciones conservan el historial de la operación. El pago confirmado se distingue de la entrega al beneficiario y sus comprobaciones independientes.
Historial consultable por operacionesEL MARCO NORMATIVO EUROPEO
Este mapa recoge los principales marcos de la UE para las remesas. Las obligaciones completas dependen del operador autorizado, Estado miembro, servicios, socios y corredores, incluida la legislación del país de destino. Las funciones del software no acreditan por sí solas la conformidad.
PSD2 regula los servicios de pago, incluida la autorización, información al cliente, derechos y seguridad. Sus reglas incluyen la vinculación dinámica para pagos electrónicos remotos sujetos a ellas. El flujo alojado por el proveedor, los controles de importe exacto y los resultados confirmados por el servidor son controles relevantes, pero no prueban por sí solos la conformidad PSD2/SCA.
Para acreditar la conformidad: confirmar la autorización y el alcance del operador, la salvaguarda, la información obligatoria, las reclamaciones y los reembolsos, además de las responsabilidades y pruebas SCA/3DS del proveedor. Seguir la reforma PSD3/Reglamento de servicios de pago y las fechas de transición que resulten aplicables.
PSD2 · Directiva (UE) 2015/2366 ↗Comisión Europea · reforma de servicios de pago ↗El marco antiblanqueo de la UE aborda la diligencia debida, la evaluación de riesgos, el seguimiento y la comunicación de actividades sospechosas. MoneyLink incorpora verificación versionada, evaluaciones de transferencias, límites y casos de revisión. Las comprobaciones ficticias de prueba no son verificación real de identidad ni cribado de sanciones.
Requisitos operativos: políticas de riesgo aprobadas, proveedores de datos y cribado cualificados, controles de titularidad real y PEP cuando proceda, procedimientos de comunicación, conservación y personal formado y responsable. Planificar el nuevo paquete antiblanqueo de la UE junto al marco nacional vigente.
Consejo de la UE · paquete antiblanqueo ↗El RGPD exige una base lícita y responsabilidad demostrable para tratar datos personales, con seguridad adecuada y respeto de los derechos. El cifrado, las restricciones de acceso y la minimización de los datos operativos contribuyen a ello.
Requisitos operativos: responsabilidades del responsable y encargado, avisos de privacidad, bases jurídicas, conservación y bloqueos legales, solicitudes de derechos, respuesta a brechas, contratos y garantías para transferencias internacionales. Se requiere un programa de privacidad aprobado; el cifrado por sí solo no implica cumplimiento del RGPD.
RGPD · Reglamento (UE) 2016/679 ↗DORA se aplica desde el 17 de enero de 2025 a las entidades financieras incluidas en su ámbito. Abarca gestión de riesgos TIC, notificación de incidentes, pruebas de resiliencia y riesgos tecnológicos de terceros.
Requisitos operativos: determinar el ámbito del operador, mantener un marco de riesgo TIC y un registro de proveedores, evaluar contratos, probar la recuperación y establecer notificación y supervisión. El historial de auditoría aporta evidencia útil, pero no constituye una evaluación ni certificación DORA.
Autoridad Bancaria Europea · DORA ↗El Reglamento (UE) 2023/1113 establece requisitos sobre la información del ordenante y beneficiario que acompaña las transferencias de fondos incluidas en su ámbito. MoneyLink vincula cliente, beneficiario y versión, pero también deben demostrarse la correspondencia y verificación de mensajes del proveedor de desembolso.
Requisitos operativos: validar la información exigida, las reglas de verificación, el tratamiento de datos ausentes y las responsabilidades de cada participante en la cadena para el corredor correspondiente.
Reglamento sobre transferencias de fondos · (UE) 2023/1113 ↗Las medidas restrictivas de la UE pueden limitar operaciones con personas, entidades, sectores o territorios designados. Su aplicación depende de las partes y del corredor.
Requisitos operativos: datos de sanciones actualizados, controles de propiedad y control, procedimientos de escalado y bloqueo o rechazo cuando proceda, y revisión jurídica del corredor. Un destino configurado o una decisión de prueba no autoriza operaciones hacia ese destino.
Comisión Europea · medidas restrictivas de la UE ↗El Reglamento de pagos inmediatos impone obligaciones a los servicios de transferencias en euros incluidos, entre ellas la verificación del beneficiario, con plazos escalonados. Las normas de pagos transfronterizos también regulan comisiones y transparencia del cambio de divisa.
Requisitos operativos: evaluar el ámbito de la entidad y servicio, los plazos, la participación en sistemas, el soporte del proveedor y la información obligatoria. La demostración EUR-PEN no acredita SEPA Instant ni verificación del beneficiario.
Reglamento de pagos inmediatos · (UE) 2024/886 ↗Pagos transfronterizos · Reglamento (UE) 2021/1230 ↗El Acta Europea de Accesibilidad se aplica desde el 28 de junio de 2025, incluidos los servicios bancarios de consumo sujetos a ella. El diseño accesible debe cubrir todo el recorrido: autenticación, documentos, pago y asistencia.
Requisitos operativos: evaluar el ámbito, las exenciones o disposiciones transitorias, probar tecnologías de apoyo, documentar la accesibilidad y eliminar barreras. Un sitio adaptable o controles etiquetados no demuestran por sí solos plena conformidad.
Comisión Europea · Acta Europea de Accesibilidad ↗Referencias verificadas el 7 de septiembre de 2026. Es una descripción del producto y la normativa, no un dictamen jurídico exhaustivo. También deben evaluarse la aplicación nacional, las normas de consumo y privacidad electrónica, los contratos y los requisitos por corredor. PCI DSS es un estándar del sector de tarjetas, no una norma de la UE; no se afirma ninguna certificación PCI.
HABLEMOS DE TU NEGOCIO
Habla con nuestro equipo sobre el recorrido móvil, los servicios por destino y la experiencia operativa.
Hablar con nuestro equipo Volver a la pantalla de bienvenida ↑