Una visione operativa chiara
Cerca trasferimenti e consulta dettagli, stato attuale e tentativi di pagamento nel pannello operativo.
IL TOUR DEL PRODOTTO MONEYLINK
Segui un trasferimento dal primo benvenuto al pagamento riuscito. Scopri l’esperienza mobile e le registrazioni dietro ogni passaggio importante.
DAL PRIMO TOCCO ALLA CONFERMA
Segui le azioni del mittente insieme alle tappe del backend. Ogni tappa evidenziata spiega quando viene salvata una nuova registrazione operativa e perché è importante per il team.
Le schermate Android attuali usano dati di test sintetici. Le acquisizioni backend sono in preparazione. Le schede sono illustrazioni esplicative, non screenshot del pannello. Gli importi di esempio non sono offerte di cambio in tempo reale.
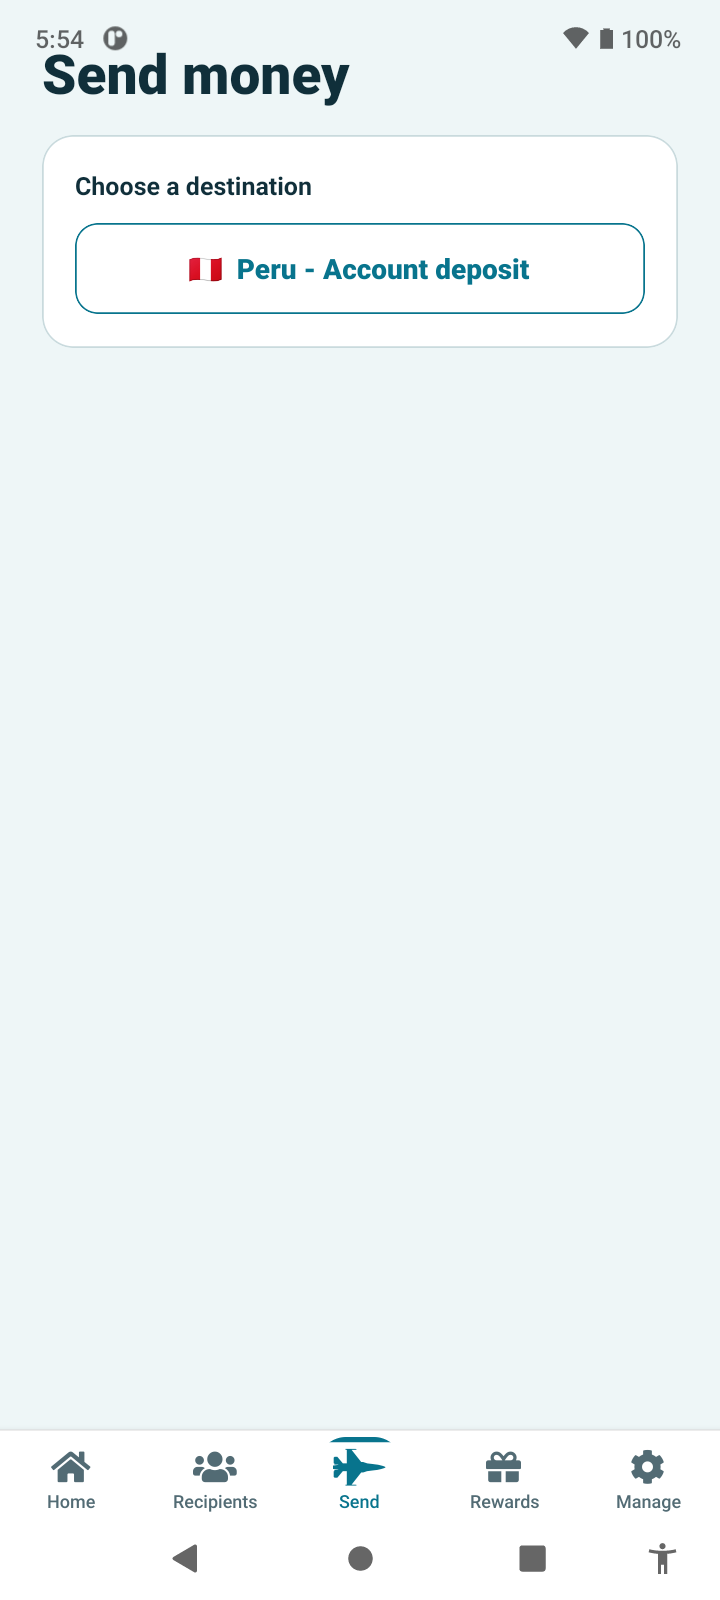
Avvia trasferimento
Lettura della configurazione esistenteDalla schermata iniziale, scegli Avvia trasferimento per aprire Invia denaro. Seleziona la destinazione e un metodo disponibile, come l’accredito su conto. L’app guida il mittente tra le opzioni configurate per quella destinazione.
I clienti vedono le destinazioni e i servizi disponibili.
L’app legge la configurazione di destinazioni e servizi. Aprire questa schermata non crea un trasferimento.
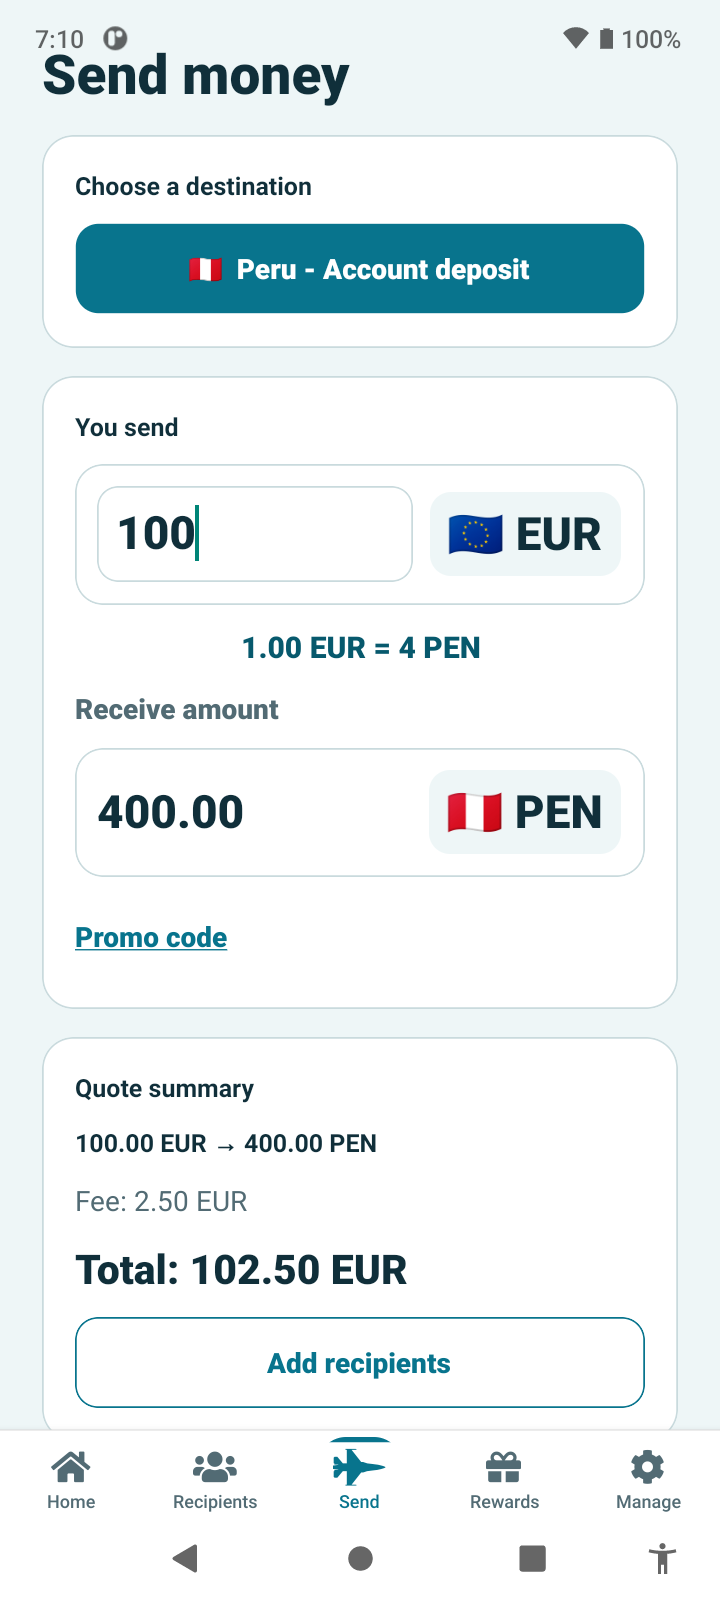
Importo e preventivo
+ Nuova registrazione backendInserisci l’importo da inviare. Il preventivo riunisce tasso di cambio, importo ricevuto, commissione e totale da pagare. È possibile applicare una promozione prima di continuare.
Il mittente può valutare il costo complessivo prima di proseguire.
Un’istantanea del preventivo conserva importi calcolati, configurazione tariffaria e scadenza. Una modifica dell’importo o della promozione può generare un nuovo preventivo.
Screenshot backend corrispondente in attesa di acquisizione.
quotes
Possono essere create anche registrazioni di audit correlate. L’elenco evidenzia le registrazioni operative del percorso.
Aggiungi destinatario
+ Nuova registrazione backendAggiungi un destinatario con i dati richiesti dal metodo di ricezione. Per l’accredito su conto servono i dati del destinatario e del conto bancario. Una volta salvato, sarà disponibile per i trasferimenti futuri.
I clienti possono riutilizzare un destinatario salvato senza reinserire tutti i dati.
Salvare un nuovo destinatario crea un beneficiario e la sua prima versione. Le versioni conservano i dati utilizzati per ciascun trasferimento.
Screenshot backend corrispondente in attesa di acquisizione.
beneficiaries · beneficiary_versions
Possono essere create anche registrazioni di audit correlate. L’elenco evidenzia le registrazioni operative del percorso.
Crea trasferimento
+ Nuova registrazione backend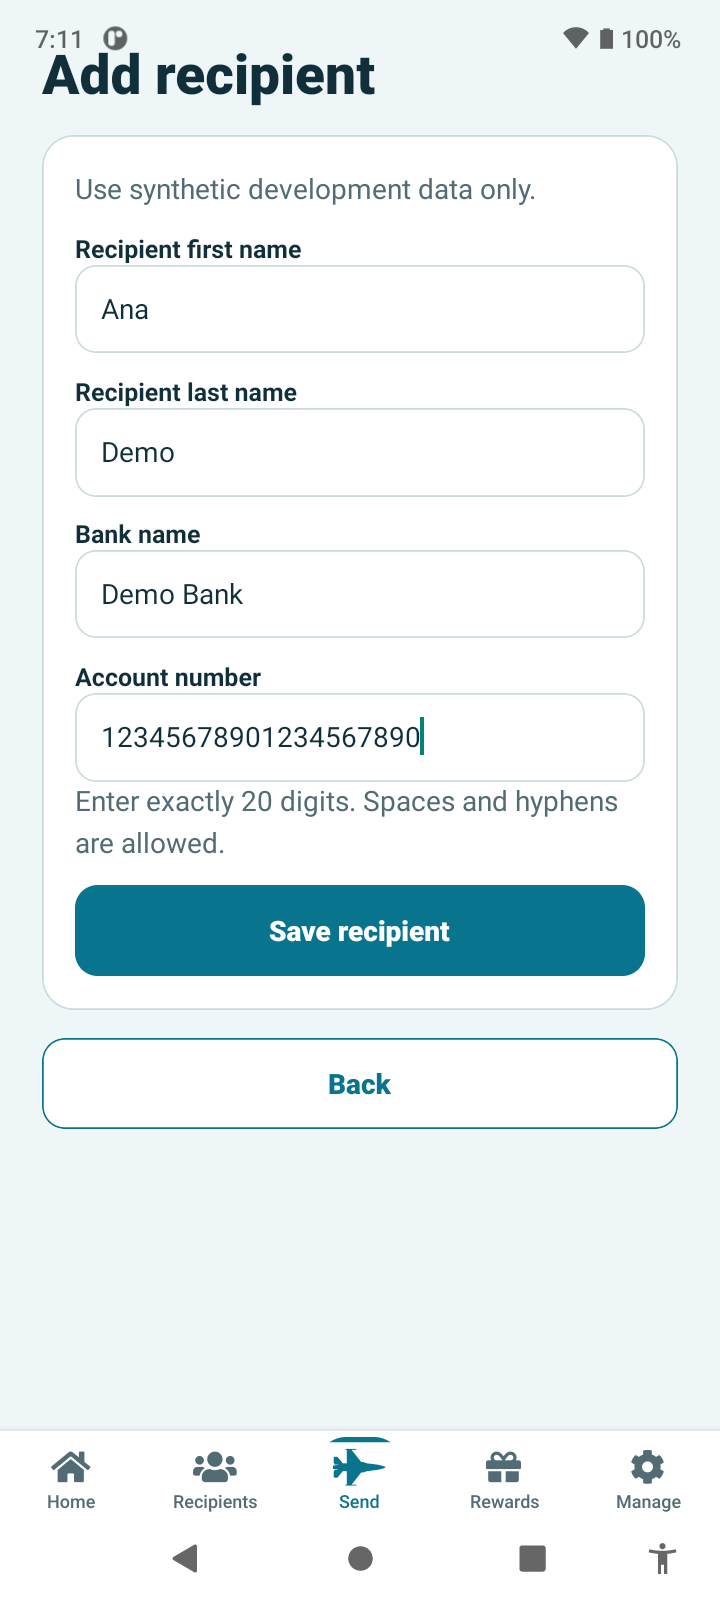 Visualizza lo schermo completo ↗
Destinatari · seleziona un destinatario esistente
Scegli un destinatario salvato, torna al riepilogo del preventivo e tocca Continua. Destinatario e preventivo vengono uniti in una bozza di trasferimento, pronta per la finalità e la verifica.
Il destinatario viene riutilizzato; il trasferimento ha un riferimento e una cronologia propri.
Continua crea il trasferimento, la prima revisione, un’associazione al preventivo e un evento di stato iniziale. La sola selezione di un destinatario esistente non crea un secondo beneficiario.
Screenshot backend corrispondente in attesa di acquisizione.
transfers · transfer_revisions · transfer_quote_claims · transfer_state_events
Possono essere create anche registrazioni di audit correlate. L’elenco evidenzia le registrazioni operative del percorso.
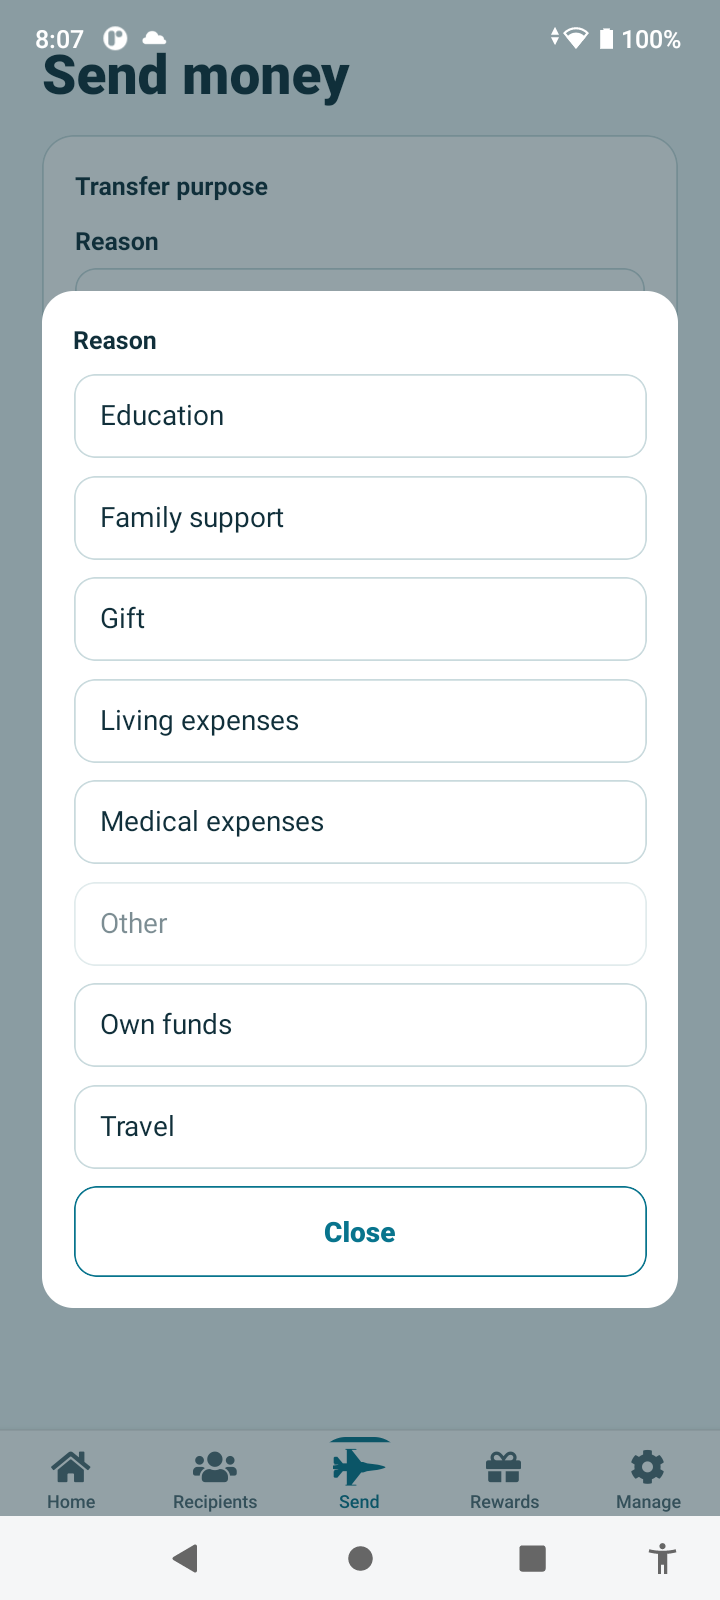
Finalità del trasferimento
+ Nuova registrazione backendSeleziona il motivo dell’invio e il rapporto con il destinatario. Prepara verifica salva le scelte nel trasferimento e rende disponibile il riepilogo completo.
Il mittente fornisce il contesto in un passaggio guidato.
La preparazione della verifica crea una nuova revisione e un evento di stato review_ready. Il preventivo viene validato durante questa fase.
Screenshot backend corrispondente in attesa di acquisizione.
transfer_revisions · transfer_state_events
Possono essere create anche registrazioni di audit correlate. L’elenco evidenzia le registrazioni operative del percorso.
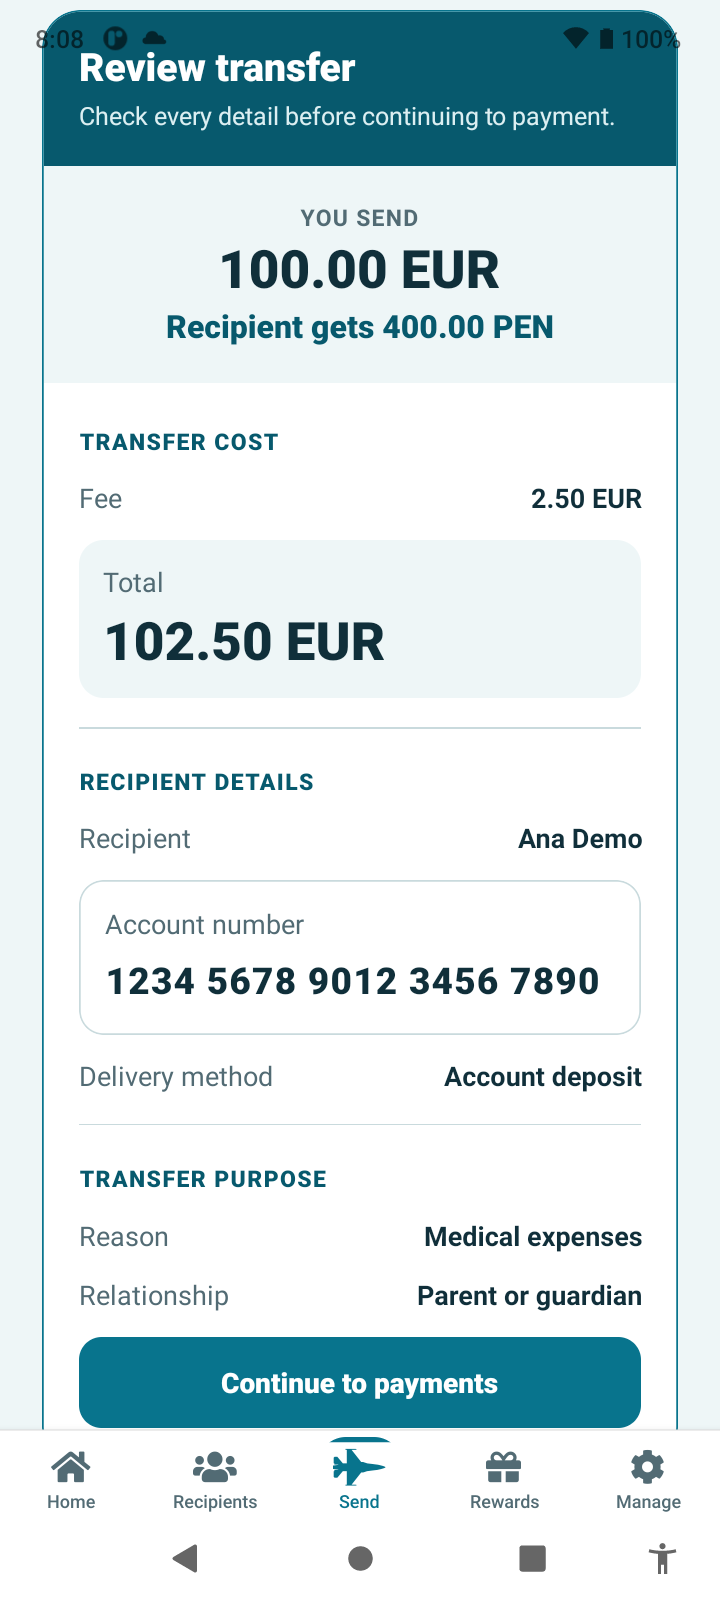
Verifica e continua
+ Nuova registrazione backendVerifica importi inviato e ricevuto, commissione, totale, dati del destinatario, metodo di ricezione e finalità. Continua al pagamento sottopone il trasferimento ai controlli richiesti prima di abilitare il pagamento.
Un riepilogo finale consente di controllare tutti i dettagli.
Un invio riuscito registra revisione esaminata, politica applicabile, prenotazione del limite, valutazione, risultati delle regole e decisione. Un trasferimento soggetto a esame ne attende l’esito prima del pagamento.
Screenshot backend corrispondente in attesa di acquisizione.
transfer_compliance_submissions · compliance_limit_reservations · compliance_evaluations · compliance_rule_results · transfer_compliance_decisions
Possono essere create anche registrazioni di audit correlate. L’elenco evidenzia le registrazioni operative del percorso.
Pagamento
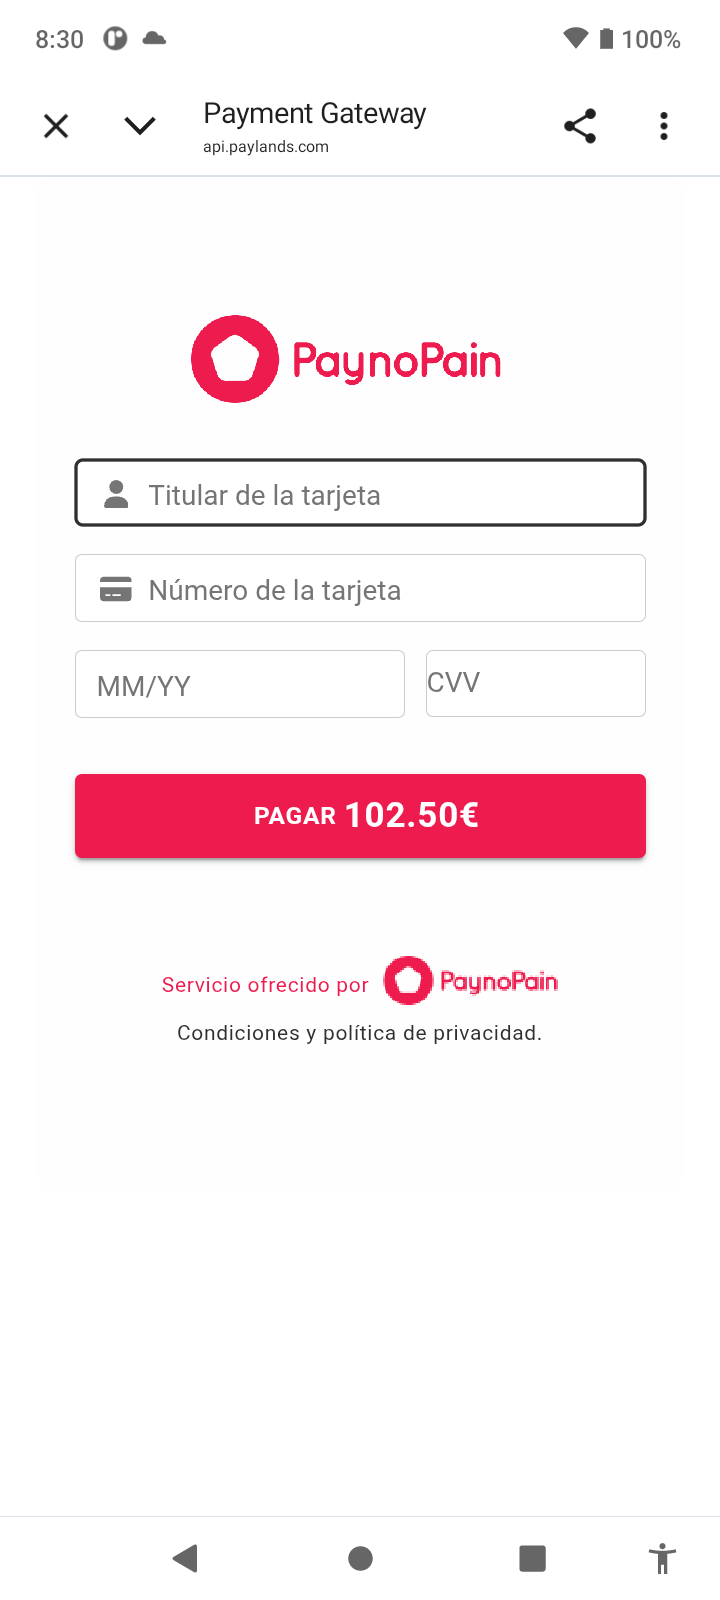
+ Nuova registrazione backendQuando il trasferimento è idoneo, il mittente apre la pagina di pagamento ospitata. MoneyLink segue il tentativo e verifica l’esito del fornitore al ritorno. Un esito non risolto resta in attesa fino alla conferma.
L’app distingue un pagamento confermato da uno ancora in attesa di conferma.
L’avvio del pagamento crea un tentativo collegato alla revisione esatta e al totale. Gli eventi ne conservano il progresso, inclusi reindirizzamento e conferma.
Screenshot backend corrispondente in attesa di acquisizione.
payment_attempts · payment_attempt_events · transfer_state_events
Possono essere create anche registrazioni di audit correlate. L’elenco evidenzia le registrazioni operative del percorso.
Pagamento riuscito
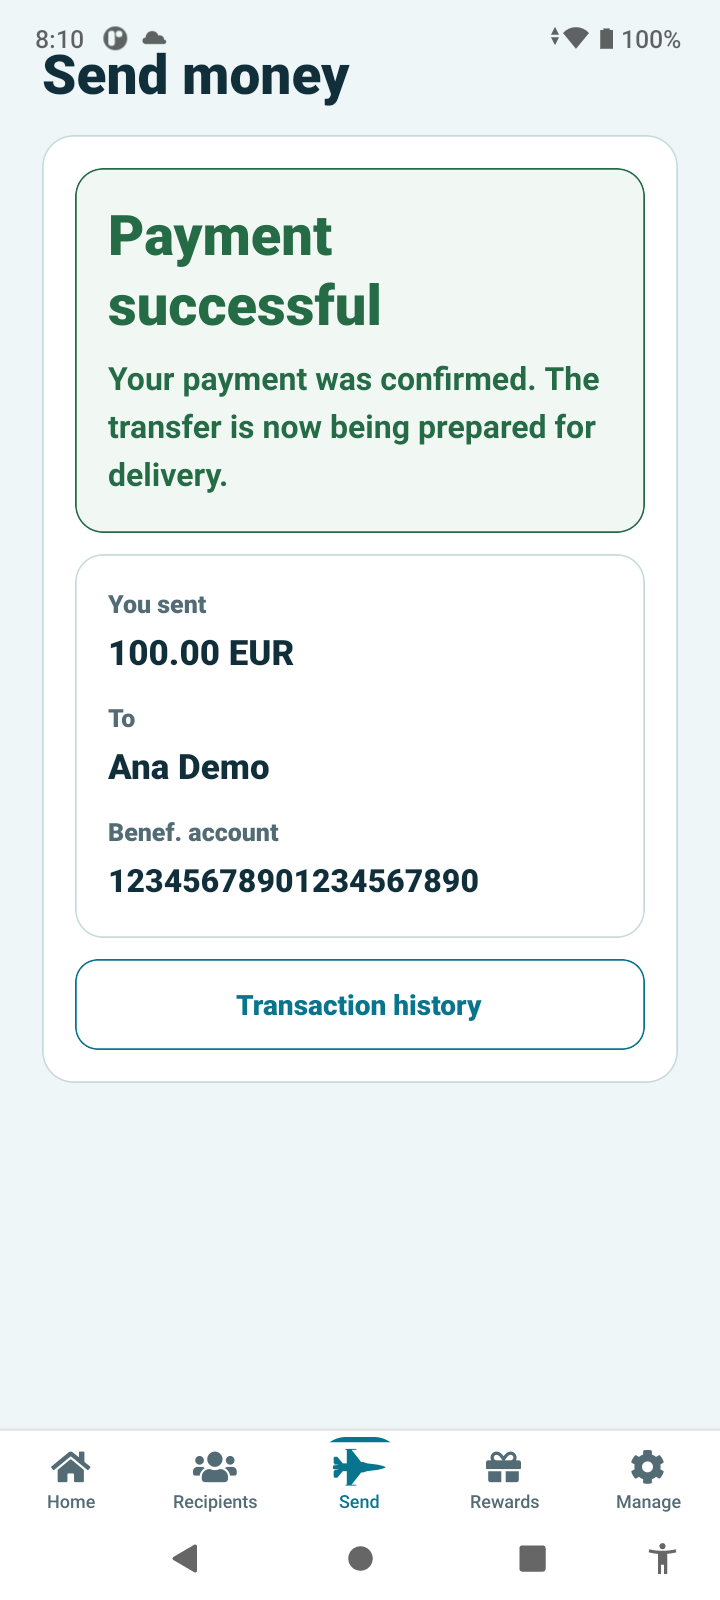
+ Nuova registrazione backendDopo la conferma del server, l’app mostra un messaggio di successo e una breve ricevuta: importo inviato esclusa la commissione, destinatario e conto beneficiario. La cronologia dei trasferimenti è a un tocco.
La conferma del pagamento e la consegna dei fondi restano distinte, così il cliente può seguire i passaggi successivi.
Le prove verificate del fornitore creano una conferma di pagamento e un vincolo di pagamento sul trasferimento, con la relativa cronologia. L’incasso riuscito non implica che il beneficiario sia stato pagato: l’erogazione dipende da controlli separati.
Screenshot backend corrispondente in attesa di acquisizione.
payment_provider_events · payment_confirmations · transfer_payment_holds · payment_attempt_events
Possono essere create anche registrazioni di audit correlate. L’elenco evidenzia le registrazioni operative del percorso.
LA VISTA OPERATIVA
Segui il trasferimento dal calcolo del prezzo al pagamento confermato. Il backend collega destinatario, revisioni, controlli e prove di pagamento, permettendo al team di comprendere lo stato attuale della transazione.
Cerca trasferimenti e consulta dettagli, stato attuale e tentativi di pagamento nel pannello operativo.
Gli esiti di verifica, conformità e pagamento determinano le azioni disponibili durante il trasferimento.
Revisioni ed eventi registrati collegano le scelte del cliente alle decisioni del backend.
SICUREZZA E CONFORMITÀ
Una piattaforma di pagamento richiede più di un’app fluida. MoneyLink unisce dati protetti, accessi del personale controllati e decisioni tracciabili, separando chiaramente incasso ed erogazione.
I campi identificativi sono cifrati a riposo. I token di sessione sono conservati come hash sul server; l’app usa l’archiviazione sicura del dispositivo. I controlli di titolarità limitano l’accesso ai dati di ogni cliente.
Controlli software implementatiLe autorizzazioni per ruolo regolano l’accesso al pannello. I dati sensibili richiedono un permesso specifico, mentre i flussi operativi disciplinati separano preparazione e approvazione.
Autorizzazioni e responsabilità delle azioniIl backend confronta le prove del fornitore con ordine, importo e valuta esatti. Elaborazione idempotente e un solo tentativo attivo aiutano a prevenire pagamenti duplicati.
Esiti confermati dal serverIl fornitore gestisce inserimento della carta e autenticazione nella propria pagina. L’app MoneyLink non riceve i dati grezzi della carta. L’integrazione attuale è in ambiente di test.
I dati della carta restano fuori dall’appVerifiche e decisioni di conformità versionate, limiti configurabili e casi di riesame supportano il flusso. L’idoneità mancante o irrisolta blocca l’avanzamento. La qualificazione di KYC e screening reali resta necessaria per la produzione.
Controlli collegati alla revisione del trasferimentoRevisioni, eventi di stato e conferme conservano la cronologia della transazione. Il pagamento confermato rimane distinto dalla consegna al beneficiario e dai relativi controlli indipendenti.
Cronologia consultabile dal team operativoIL QUADRO NORMATIVO EUROPEO
Questa panoramica copre i principali quadri UE per i servizi di rimessa. Gli obblighi completi dipendono da operatore autorizzato, Stato membro, servizi, partner e corridoi, incluso il diritto del paese di destinazione. Le sole funzioni software non dimostrano conformità.
La PSD2 disciplina autorizzazione, informazioni al cliente, diritti e sicurezza dei pagamenti. Le regole di autenticazione includono il collegamento dinamico per i pagamenti elettronici a distanza interessati. Flusso ospitato, controlli dell’importo e conferma server sono rilevanti, ma non provano da soli conformità PSD2/SCA.
Per stabilire la conformità: confermare autorizzazione e ambito dell’operatore, tutela dei fondi, informative, reclami e rimborsi, oltre a responsabilità e prove SCA/3DS del fornitore. Seguire la riforma PSD3/regolamento sui servizi di pagamento e le future scadenze transitorie.
PSD2 · Direttiva (UE) 2015/2366 ↗Commissione europea · riforma dei servizi di pagamento ↗Il quadro antiriciclaggio UE copre adeguata verifica, rischio, monitoraggio e segnalazione di attività sospette. MoneyLink offre verifiche versionate, valutazioni, limiti e flussi di riesame. I controlli sintetici non sono verifiche reali dell’identità o delle sanzioni.
Requisiti operativi: politiche di rischio approvate, fornitori qualificati di dati e screening, controlli sui titolari effettivi e sulle persone politicamente esposte ove applicabili, segnalazioni, conservazione e personale formato responsabile. Pianificare il nuovo pacchetto AML UE insieme al quadro nazionale vigente.
Consiglio dell’UE · pacchetto antiriciclaggio ↗Il GDPR richiede trattamento lecito e responsabile, sicurezza adeguata e rispetto dei diritti individuali. Cifratura, restrizioni di accesso e minimizzazione dei dati operativi contribuiscono a questi obiettivi.
Requisiti operativi: responsabilità di titolari e responsabili, informative, basi giuridiche, conservazione e vincoli legali, richieste degli interessati, violazioni, contratti e garanzie per trasferimenti internazionali. Serve un programma approvato; la sola cifratura non equivale a conformità GDPR.
GDPR · Regolamento (UE) 2016/679 ↗DORA si applica dal 17 gennaio 2025 alle entità finanziarie interessate. Copre rischio TIC, segnalazione degli incidenti, test di resilienza e rischio dei fornitori tecnologici.
Requisiti operativi: determinare l’ambito, mantenere un quadro di rischio TIC e un registro fornitori, valutare i contratti, testare il ripristino e organizzare segnalazioni e supervisione. La cronologia di audit è utile, ma non costituisce valutazione o certificazione DORA.
Autorità bancaria europea · DORA ↗Il regolamento (UE) 2023/1113 stabilisce i dati di ordinante e beneficiario che accompagnano i trasferimenti interessati. MoneyLink collega cliente, beneficiario e revisione, ma vanno dimostrate anche mappatura dei messaggi e verifica presso il fornitore di erogazione.
Requisiti operativi: validare dati obbligatori, regole di verifica, gestione delle informazioni mancanti e responsabilità di ogni partecipante per il corridoio interessato.
Regolamento sui trasferimenti di fondi · (UE) 2023/1113 ↗Le misure restrittive UE possono limitare transazioni con persone, entità, settori o territori designati. L’applicabilità varia in base alle parti e al corridoio.
Requisiti operativi: dati sanzionatori aggiornati, controlli su proprietà e controllo, procedure di escalation, congelamento o rifiuto ove richieste e analisi legale del corridoio. Una destinazione configurata o una decisione dimostrativa non autorizza le transazioni.
Commissione europea · misure restrittive UE ↗Il regolamento sui pagamenti istantanei introduce obblighi per i bonifici in euro interessati, inclusa la verifica del beneficiario, con scadenze progressive. Le norme transfrontaliere riguardano anche commissioni e trasparenza della conversione valutaria.
Requisiti operativi: valutare ambito dell’istituto e dei servizi, scadenze, adesione agli schemi, supporto dei fornitori e informative. La demo EUR–PEN non dimostra supporto SEPA Instant o verifica del beneficiario.
Regolamento sui pagamenti istantanei · (UE) 2024/886 ↗Pagamenti transfrontalieri · Regolamento (UE) 2021/1230 ↗L’atto europeo sull’accessibilità si applica dal 28 giugno 2025, anche ai servizi bancari per consumatori interessati. L’accessibilità dovrebbe coprire autenticazione, documenti, pagamento e assistenza lungo tutto il percorso.
Requisiti operativi: valutare ambito, esenzioni e disposizioni transitorie, testare con tecnologie assistive, documentare l’accessibilità e rimuovere le barriere. Un sito adattabile o controlli etichettati non dimostrano da soli piena conformità.
Commissione europea · atto europeo sull’accessibilità ↗Riferimenti verificati il 7 settembre 2026. Questa è una panoramica di prodotto e normativa, non un parere legale esaustivo. Vanno valutati anche attuazione nazionale, norme sui consumatori e privacy elettronica, contratti e requisiti dei corridoi. PCI DSS è uno standard del settore delle carte, non un regolamento UE; qui non si dichiara alcuna certificazione PCI.
PARLIAMO DELLA TUA ATTIVITÀ
Parla con il nostro team del percorso mobile, dei servizi a destinazione e dell’esperienza operativa.
Parla con il nostro team Torna alla schermata di benvenuto ↑