Une vue opérationnelle claire
Recherchez des transferts et consultez leurs détails, leur état et leurs tentatives de paiement dans le tableau de bord opérationnel.
DÉCOUVREZ LE PRODUIT MONEYLINK
Suivez un transfert du premier accueil au paiement réussi. Découvrez l’expérience mobile et les enregistrements derrière chaque étape importante.
DU PREMIER GESTE À LA CONFIRMATION
Suivez les actions de l’expéditeur et les étapes du backend. Chaque étape mise en évidence explique quand un nouvel enregistrement métier est sauvegardé et son intérêt pour votre équipe.
Les écrans Android actuels utilisent des données de test synthétiques. Les captures backend sont en préparation. Les fiches sont des illustrations explicatives, pas des captures du tableau de bord. Les montants ne sont pas des offres de change en temps réel.
Démarrer le transfert
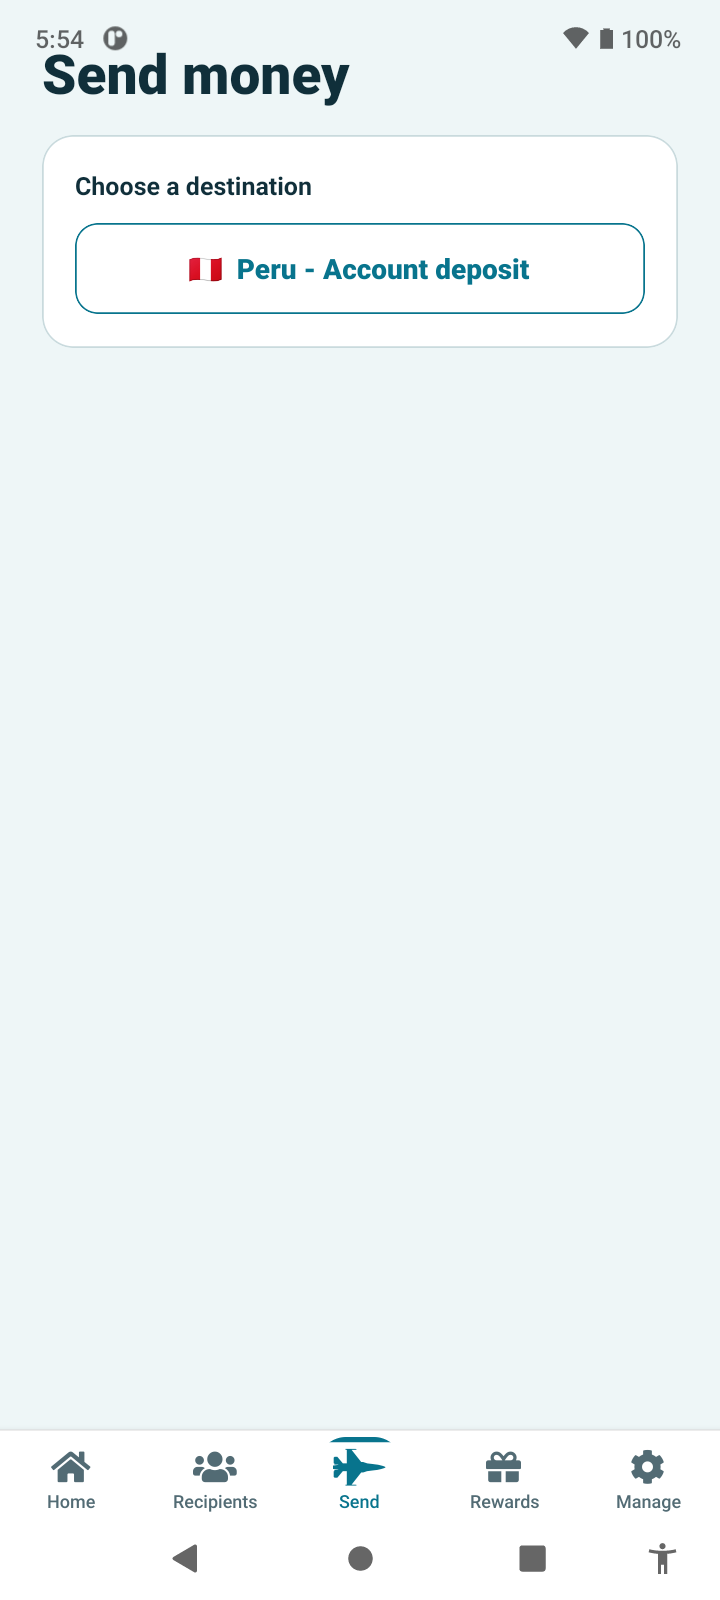
Lecture de la configuration existanteDepuis l’accueil, choisissez Démarrer le transfert pour ouvrir Envoyer de l’argent. Sélectionnez la destination et un mode de réception disponible, par exemple un dépôt sur compte. L’application présente les options configurées pour cette destination.
Les clients voient les destinations et services disponibles.
L’application lit la configuration des destinations et services. Ouvrir cet écran ne crée pas de transfert.
Montant et devis
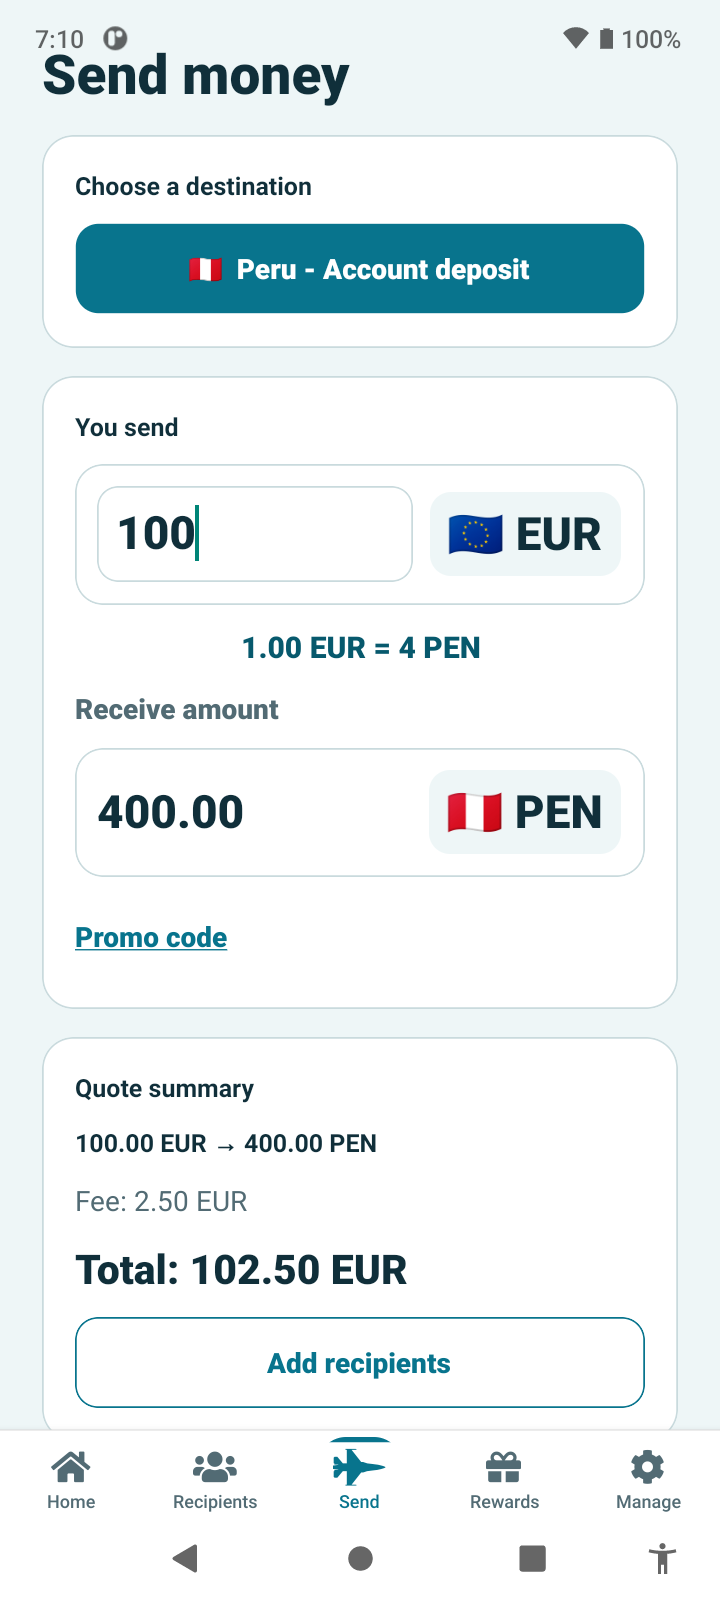
+ Nouvel enregistrement backendSaisissez le montant à envoyer. Le devis réunit le taux de change, le montant reçu, les frais et le total à payer. Une promotion peut être appliquée avant de continuer.
L’expéditeur peut évaluer le coût total avant de continuer.
Un instantané du devis conserve les montants calculés, la configuration tarifaire et l’expiration. Un changement de montant ou de promotion peut générer un nouveau devis.
Capture backend correspondante en attente.
quotes
Des enregistrements d’audit associés peuvent aussi être créés. La liste présente les principaux enregistrements métier du parcours.
Ajouter un destinataire
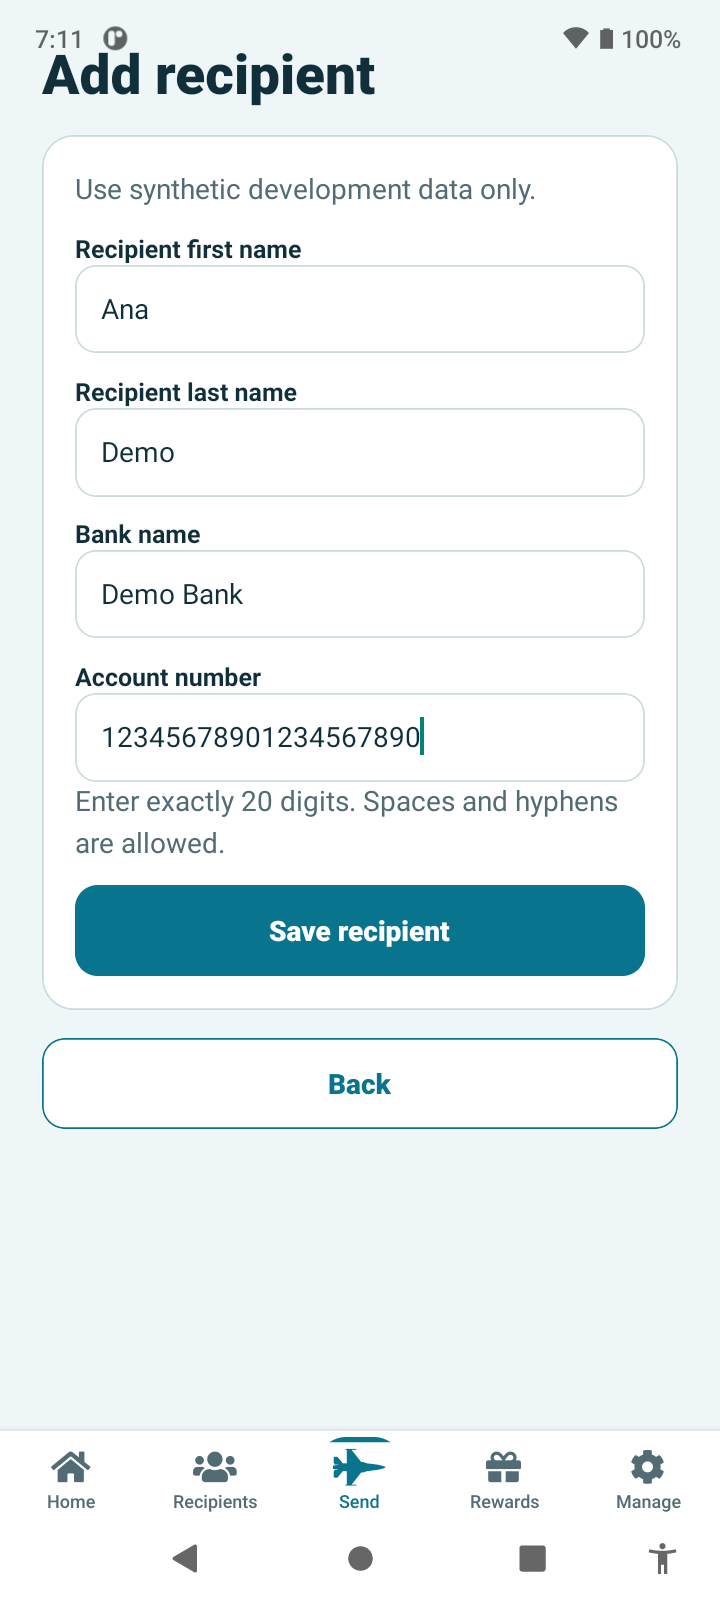
+ Nouvel enregistrement backendAjoutez un destinataire avec les informations requises pour le mode de réception choisi. Pour un dépôt sur compte, il s’agit des coordonnées du destinataire et de son compte bancaire. Une fois enregistré, il sera disponible pour de futurs transferts.
Les clients peuvent réutiliser un destinataire enregistré sans ressaisir ses coordonnées.
Enregistrer un nouveau destinataire crée un bénéficiaire et sa première version. Le versionnage conserve les coordonnées utilisées pour chaque transfert.
Capture backend correspondante en attente.
beneficiaries · beneficiary_versions
Des enregistrements d’audit associés peuvent aussi être créés. La liste présente les principaux enregistrements métier du parcours.
Créer le transfert
+ Nouvel enregistrement backendChoisissez un destinataire enregistré, revenez au récapitulatif du devis et appuyez sur Continuer. Le destinataire et le devis sont réunis dans un brouillon de transfert, prêt pour les étapes de motif et de vérification.
Le destinataire est réutilisé ; le transfert possède sa propre référence et son historique.
Continuer crée le transfert, sa première révision, une association au devis et un événement d’état initial. Sélectionner un destinataire existant ne crée pas un second bénéficiaire.
Capture backend correspondante en attente.
transfers · transfer_revisions · transfer_quote_claims · transfer_state_events
Des enregistrements d’audit associés peuvent aussi être créés. La liste présente les principaux enregistrements métier du parcours.
Objet du transfert
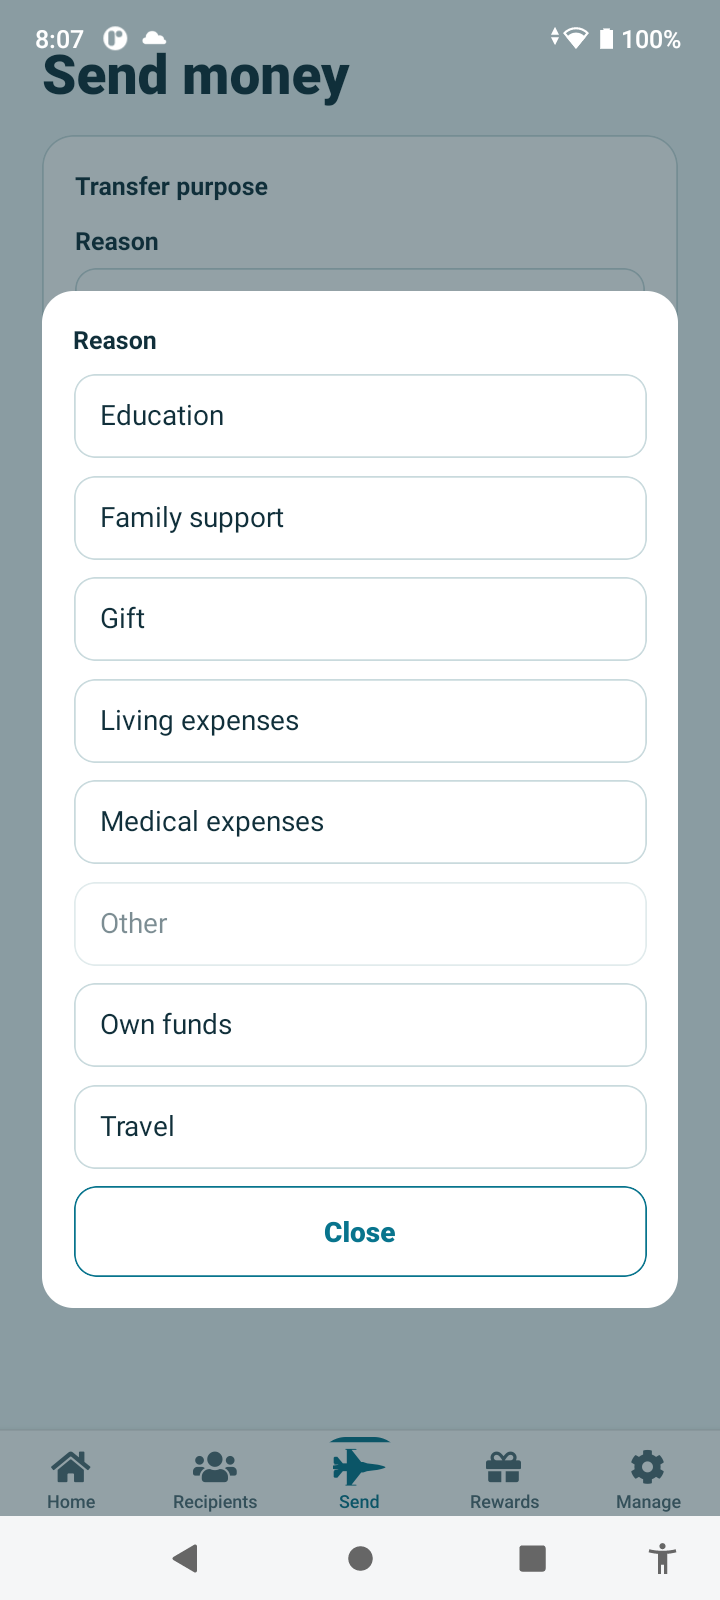
+ Nouvel enregistrement backendSélectionnez le motif de l’envoi et votre relation avec le destinataire. Préparer la vérification enregistre ces choix avec le transfert et affiche le récapitulatif complet.
L’expéditeur précise le contexte du transfert dans une étape guidée.
Préparer la vérification crée une nouvelle révision et un événement d’état review_ready. Le devis est validé lors de cette préparation.
Capture backend correspondante en attente.
transfer_revisions · transfer_state_events
Des enregistrements d’audit associés peuvent aussi être créés. La liste présente les principaux enregistrements métier du parcours.
Vérifier et continuer
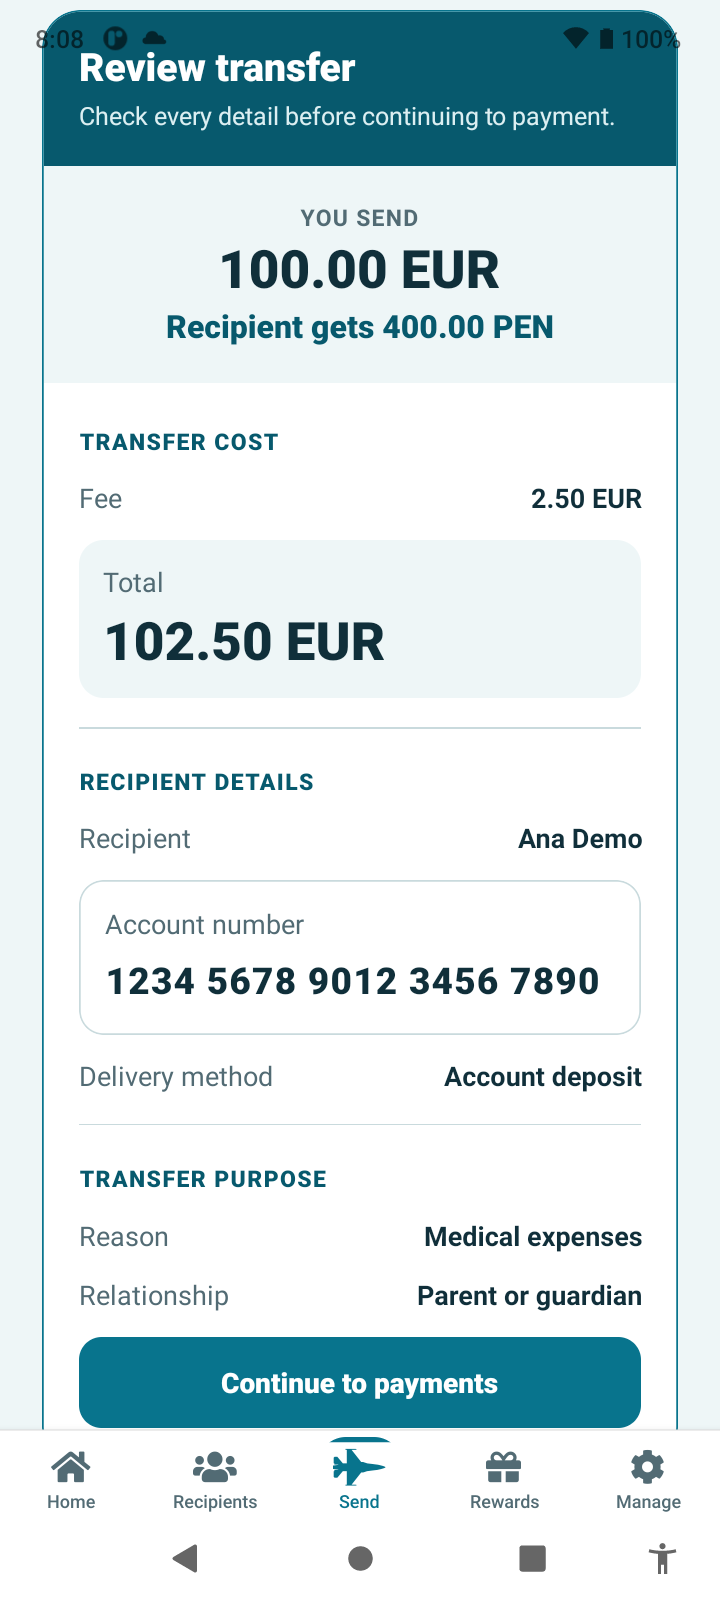
+ Nouvel enregistrement backendVérifiez les montants envoyé et reçu, les frais, le total, les coordonnées du destinataire, le mode de réception et le motif. Continuer vers le paiement soumet le transfert aux contrôles requis avant d’autoriser le paiement.
Un dernier récapitulatif permet de vérifier tous les détails.
Une soumission réussie enregistre la révision examinée, la politique applicable, la réservation de limite, l’évaluation, les résultats des règles et la décision. Un transfert nécessitant un examen attend son résultat avant le paiement.
Capture backend correspondante en attente.
transfer_compliance_submissions · compliance_limit_reservations · compliance_evaluations · compliance_rule_results · transfer_compliance_decisions
Des enregistrements d’audit associés peuvent aussi être créés. La liste présente les principaux enregistrements métier du parcours.
Paiement
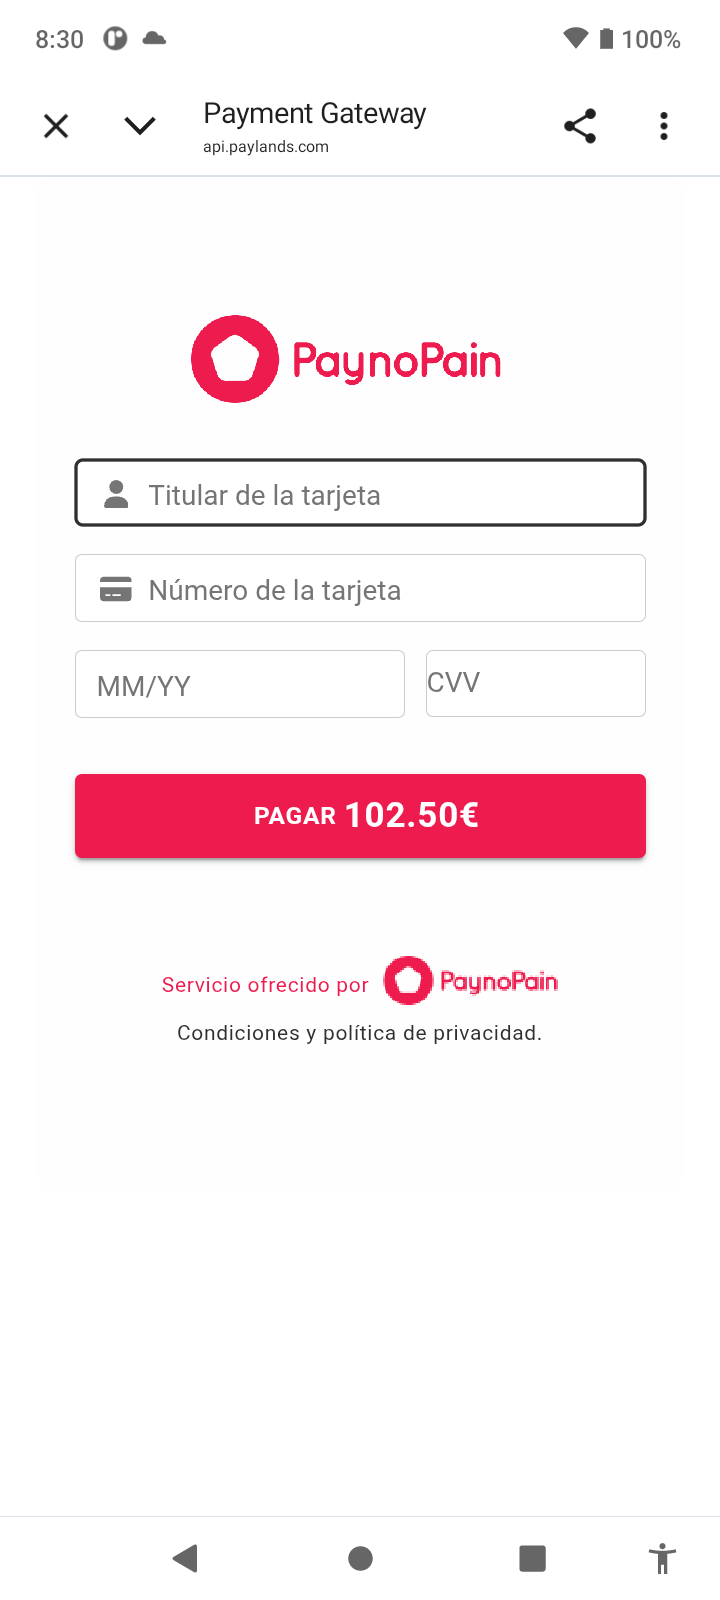
+ Nouvel enregistrement backendUne fois le transfert éligible, l’expéditeur ouvre la page de paiement hébergée. MoneyLink suit la tentative et vérifie le résultat du prestataire au retour. Un résultat non résolu reste en attente jusqu’à confirmation.
L’application distingue un paiement confirmé d’un paiement en attente de confirmation.
Ouvrir le paiement crée une tentative liée à la révision exacte et au total à payer. Les événements conservent sa progression, notamment la redirection et la confirmation.
Capture backend correspondante en attente.
payment_attempts · payment_attempt_events · transfer_state_events
Des enregistrements d’audit associés peuvent aussi être créés. La liste présente les principaux enregistrements métier du parcours.
Paiement réussi
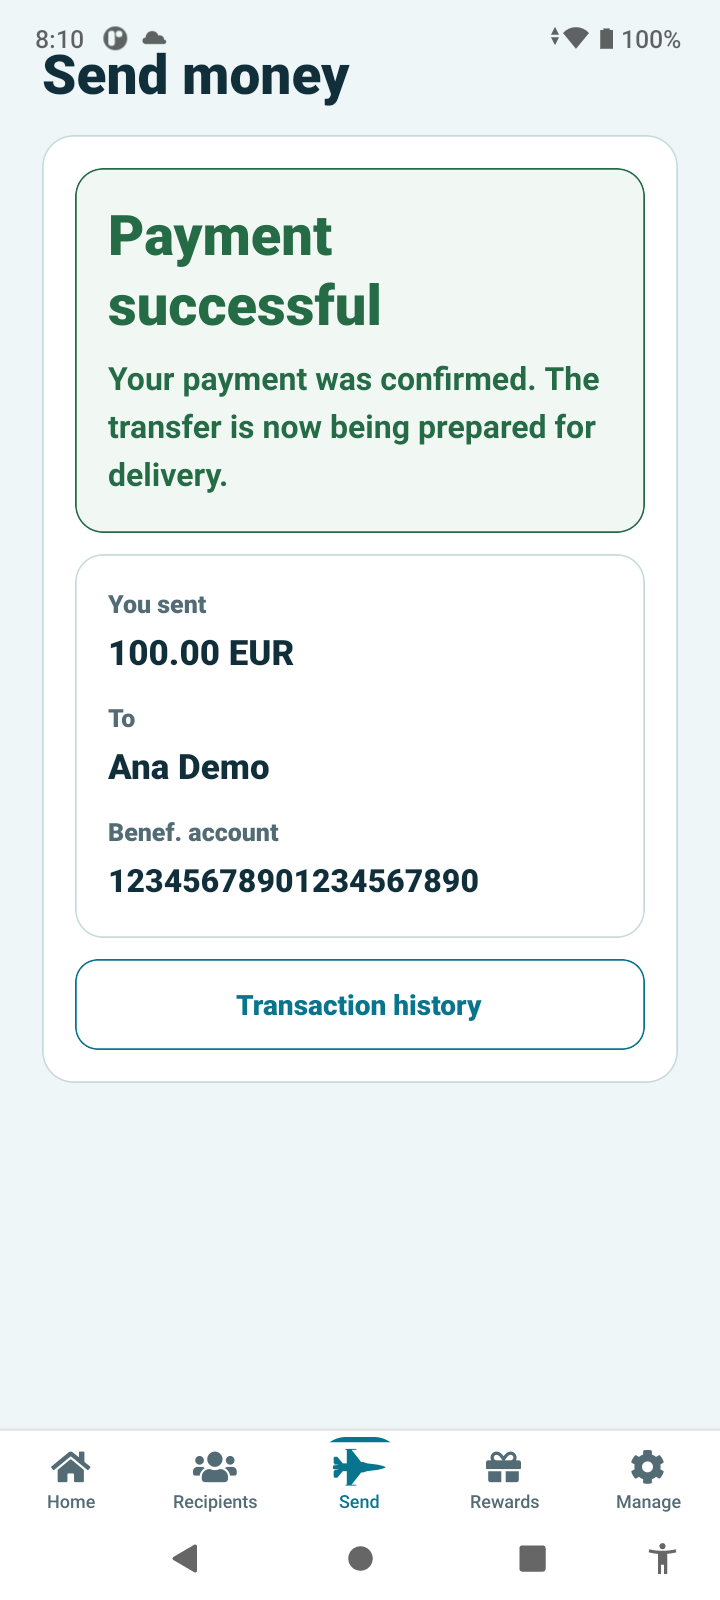
+ Nouvel enregistrement backendAprès confirmation du serveur, l’application affiche un message de réussite et un reçu succinct : montant envoyé hors commission, destinataire et compte bénéficiaire. L’historique des transferts est accessible en un geste.
La confirmation du paiement et la remise des fonds restent distinctes, pour permettre au client de suivre la suite.
Les preuves vérifiées du prestataire créent une confirmation de paiement et une retenue liée au transfert, avec les événements associés. L’encaissement réussi ne signifie pas que le bénéficiaire a été payé ; le versement dépend de contrôles distincts.
Capture backend correspondante en attente.
payment_provider_events · payment_confirmations · transfer_payment_holds · payment_attempt_events
Des enregistrements d’audit associés peuvent aussi être créés. La liste présente les principaux enregistrements métier du parcours.
LA VUE OPÉRATIONNELLE
Suivez le transfert de la tarification au paiement confirmé. Le backend relie destinataire, révisions, contrôles et preuves de paiement pour expliquer l’état actuel de la transaction à votre équipe.
Recherchez des transferts et consultez leurs détails, leur état et leurs tentatives de paiement dans le tableau de bord opérationnel.
Les résultats de vérification, de conformité et de paiement déterminent les actions disponibles pendant le transfert.
Les révisions et événements enregistrés relient les choix du client aux décisions du backend.
SÉCURITÉ ET CONFORMITÉ
Une plateforme de paiement exige plus qu’une application fluide. MoneyLink associe données protégées, accès du personnel contrôlé et décisions traçables, en séparant clairement encaissement et versement.
Les champs d’identité sont chiffrés au repos. Les jetons de session sont hachés sur le serveur et l’application utilise le stockage sécurisé de l’appareil. Les contrôles d’appartenance limitent l’accès aux données de chaque client.
Contrôles logiciels implémentésDes permissions par rôle régissent l’accès au tableau de bord. Les données sensibles exigent une permission spécifique ; les processus opérationnels encadrés séparent préparation et approbation.
Permissions et responsabilité des actionsLe backend compare les preuves du prestataire à la commande, au montant et à la devise exacts. Le traitement idempotent et une seule tentative active contribuent à éviter les doublons.
Résultats confirmés par le serveurLe prestataire gère la saisie de la carte et l’authentification sur sa page. L’application MoneyLink ne reçoit pas les données brutes de carte. L’intégration actuelle fonctionne en environnement de test.
Les données de carte restent hors de l’applicationLes vérifications et décisions de conformité versionnées, limites configurables et dossiers d’examen accompagnent le transfert. Une éligibilité absente ou non résolue bloque la progression. La qualification du KYC et du filtrage réels reste nécessaire en production.
Contrôles liés à la révision du transfertRévisions, événements d’état et confirmations conservent l’historique de la transaction. Un paiement confirmé reste distinct de la remise au bénéficiaire et des contrôles de versement indépendants.
Un historique consultable par votre équipeLE CADRE RÉGLEMENTAIRE EUROPÉEN
Cet aperçu couvre les principaux cadres de l’UE pertinents pour les transferts de fonds. Les obligations dépendent de l’opérateur agréé, de l’État membre, des services, partenaires et corridors, y compris du droit du pays destinataire. Les fonctionnalités seules ne démontrent pas la conformité.
La DSP2 encadre l’agrément, l’information client, les droits et la sécurité des paiements. L’authentification inclut un lien dynamique pour les paiements électroniques à distance concernés. Le parcours hébergé, les contrôles de montant et la confirmation serveur sont pertinents, mais ne prouvent pas seuls la conformité DSP2/SCA.
Pour établir la conformité : confirmer l’agrément et le périmètre de l’opérateur, la protection des fonds, l’information, les réclamations et remboursements, ainsi que les responsabilités et preuves SCA/3DS du prestataire. Suivre la réforme DSP3/règlement sur les services de paiement et ses futures dates de transition.
DSP2 · Directive (UE) 2015/2366 ↗Commission européenne · réforme des services de paiement ↗Le cadre antiblanchiment de l’UE couvre vigilance client, risques, surveillance et déclaration d’activités suspectes. MoneyLink propose vérifications versionnées, évaluations, limites et dossiers d’examen. Les contrôles synthétiques ne sont pas une vérification d’identité ou un filtrage des sanctions réels.
Exigences opérationnelles : politiques de risque approuvées, fournisseurs de données et de filtrage qualifiés, contrôles des bénéficiaires effectifs et personnes politiquement exposées si applicables, signalements, conservation et personnel formé responsable. Préparer le nouveau paquet antiblanchiment en parallèle du cadre national actuel.
Conseil de l’UE · paquet antiblanchiment ↗Le RGPD impose un traitement licite et responsable, une sécurité adaptée et le respect des droits individuels. Chiffrement, restrictions d’accès et minimisation des données opérationnelles y contribuent.
Exigences opérationnelles : responsabilités des responsables de traitement et sous-traitants, notices, bases légales, conservation et gels juridiques, demandes des personnes, violations, contrats et garanties des transferts internationaux. Un programme approuvé est nécessaire ; le chiffrement seul ne vaut pas conformité RGPD.
RGPD · Règlement (UE) 2016/679 ↗DORA s’applique depuis le 17 janvier 2025 aux entités financières concernées. Il couvre les risques TIC, les incidents, les tests de résilience et les risques liés aux prestataires technologiques.
Exigences opérationnelles : déterminer le périmètre, maintenir un cadre de risque TIC et un registre des fournisseurs, examiner les contrats, tester la reprise et organiser déclaration et supervision. L’historique d’audit est utile, mais ne constitue ni évaluation ni certification DORA.
Autorité bancaire européenne · DORA ↗Le règlement (UE) 2023/1113 fixe les informations sur le donneur d’ordre et le bénéficiaire accompagnant les transferts concernés. MoneyLink relie client, bénéficiaire et révision, mais le mappage des messages du prestataire de versement et la vérification doivent aussi être démontrés.
Exigences opérationnelles : valider les informations requises, les règles de vérification, le traitement des données manquantes et les responsabilités de chaque participant pour le corridor concerné.
Règlement sur les transferts de fonds · (UE) 2023/1113 ↗Les mesures restrictives de l’UE peuvent limiter les transactions impliquant certaines personnes, entités, secteurs ou territoires. Leur application varie selon les parties et le corridor.
Exigences opérationnelles : données de sanctions à jour, contrôles de propriété et de contrôle, procédures d’escalade, de gel ou de rejet si requises, et analyse juridique du corridor. Une destination configurée ou une décision de démonstration n’autorise pas les transactions.
Commission européenne · mesures restrictives de l’UE ↗Le règlement sur les paiements instantanés impose des obligations aux virements en euros concernés, dont la vérification du bénéficiaire, selon des échéances progressives. Les règles transfrontalières couvrent aussi les frais et la transparence de conversion.
Exigences opérationnelles : évaluer le périmètre de l’établissement et des services, les délais, la participation aux schémas, les prestataires et l’information. La démonstration EUR–PEN ne prouve pas la prise en charge de SEPA Instant ou de la vérification du bénéficiaire.
Règlement sur les paiements instantanés · (UE) 2024/886 ↗Paiements transfrontaliers · Règlement (UE) 2021/1230 ↗L’acte européen sur l’accessibilité s’applique depuis le 28 juin 2025, notamment aux services bancaires aux consommateurs concernés. L’accessibilité doit couvrir tout le parcours : authentification, documents, paiement et assistance.
Exigences opérationnelles : évaluer le périmètre, les exemptions et transitions applicables, tester avec les technologies d’assistance, documenter l’accessibilité et supprimer les obstacles. Un site adaptatif ou des contrôles étiquetés ne démontrent pas seuls une conformité complète.
Commission européenne · acte européen sur l’accessibilité ↗Références vérifiées le 7 septembre 2026. Cet aperçu produit et réglementaire n’est pas un avis juridique exhaustif. La transposition nationale, les règles de consommation et de confidentialité électronique, les contrats et exigences des corridors nécessitent aussi une évaluation. PCI DSS est une norme du secteur des cartes, pas un règlement de l’UE ; aucune certification PCI n’est revendiquée.
PARLONS DE VOTRE ACTIVITÉ
Échangez avec notre équipe sur le parcours mobile, les services à destination et l’expérience opérationnelle.
Contacter notre équipe Retour à l’écran d’accueil ↑